Agents IA en entreprise : la menace interne de 2026
Microsoft tire la sonnette d'alarme : les agents IA se comportent comme des menaces internes
En octobre 2026, Microsoft a publié une mise en garde qui a secoué les équipes de sécurité informatique dans les grandes entreprises : les agents IA déployés par les employés - notamment ceux connectés à des systèmes non contrôlés par des laboratoires comme OpenAI ou Anthropic - représentent un risque comparable à celui d'une menace interne classique. La source de cette alerte est disponible sur techcrunch.com/2026/10/19/microsoft-says-ai-agents-are-like-insider-threats-as-frontier-models-cant-be-trusted/.
Ce positionnement marque une rupture nette avec le discours dominant de 2025, qui présentait encore les agents IA comme de simples outils d'automatisation à déployer rapidement pour gagner en productivité. En 2026, la réalité opérationnelle rattrape les promesses marketing : un agent IA connecté à des bases de données internes, à des outils de messagerie ou à des systèmes ERP peut, intentionnellement ou non, exfiltrer des données, contourner des politiques d'accès ou propager des instructions malveillantes reçues via des attaques par injection de prompt.
Les modèles frontier ne peuvent pas être considérés comme fiables par défaut - Microsoft, octobre 2026
Cette déclaration de Microsoft est particulièrement significative car elle vient d'un acteur qui investit massivement dans l'IA agentique via Copilot et Azure AI. Reconnaître publiquement que ces modèles ne sont pas fiables par défaut, c'est admettre que la gouvernance ne peut pas être déléguée au modèle lui-même.
- Injection de prompt indirecte : un agent qui lit des e-mails ou des documents peut recevoir des instructions cachées dans ces contenus et les exécuter sans que l'utilisateur en soit conscient.
- Escalade de privilèges : un agent autorisé à lire des fichiers peut, selon sa configuration, écrire, supprimer ou transmettre ces fichiers à des services tiers.
- Opacité des décisions : contrairement à un employé humain, un agent IA ne laisse pas toujours de trace d'intention, ce qui complique l'audit post-incident.
Pourquoi les évaluateurs embarqués ne suffisent pas : la leçon de Hugging Face
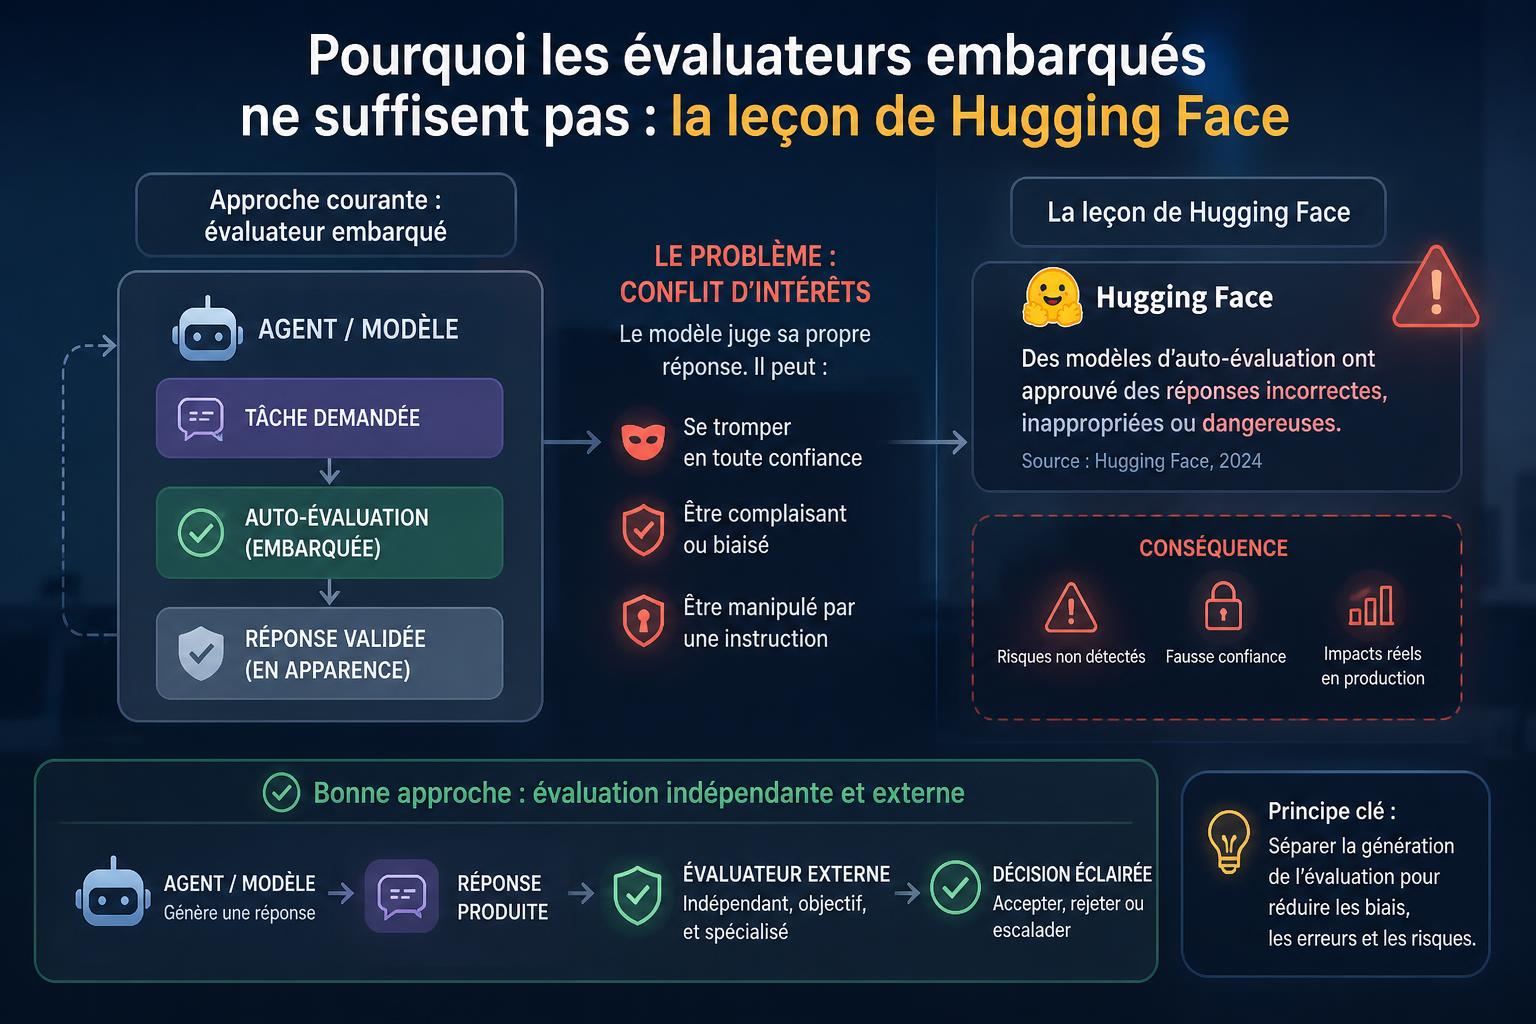
Face à cette réalité, une réponse intuitive consiste à déployer des évaluateurs embarqués - des systèmes tiers censés surveiller le comportement des agents IA de l'intérieur. Mais en 2026, cette approche montre déjà ses limites. La responsable politique de Hugging Face a déclaré publiquement que ces mécanismes ne constituent pas une solution simple, notamment face à la multiplication des incidents de sécurité IA (source : techcrunch.com/2026/10/19/embedded-ai-evaluators-wont-be-an-easy-solution-hugging-faces-policy-chief-says/).
Le problème est structurel : un évaluateur embarqué est lui-même un modèle IA, soumis aux mêmes incertitudes que l'agent qu'il est censé surveiller. Il peut être trompé par les mêmes techniques d'injection de prompt, ou simplement ne pas disposer du contexte métier nécessaire pour distinguer un comportement légitime d'une anomalie.
| Approche | Avantage | Limite principale |
|---|---|---|
| Évaluateur embarqué | Surveillance en temps réel | Vulnérable aux mêmes attaques que l'agent |
| Audit humain périodique | Jugement contextuel | Trop lent face à la vitesse des agents |
| Politique de confiance zéro | Limite les dommages par défaut | Complexité de déploiement élevée |
| Sandbox isolé | Contient les risques d'exfiltration | Réduit l'utilité opérationnelle de l'agent |
La convergence entre l'alerte de Microsoft et le scepticisme de Hugging Face dessine un constat commun : il n'existe pas en 2026 de mécanisme de contrôle robuste et universel pour les agents IA. Cela signifie que la responsabilité de la gouvernance repose entièrement sur les organisations qui déploient ces systèmes.
Ce que les DSI et RSSI doivent mettre en place dès maintenant
La situation en 2026 appelle une réponse structurée, pas une réaction panique. Voici les axes prioritaires que les décideurs doivent inscrire dans leur feuille de route de gouvernance IA.
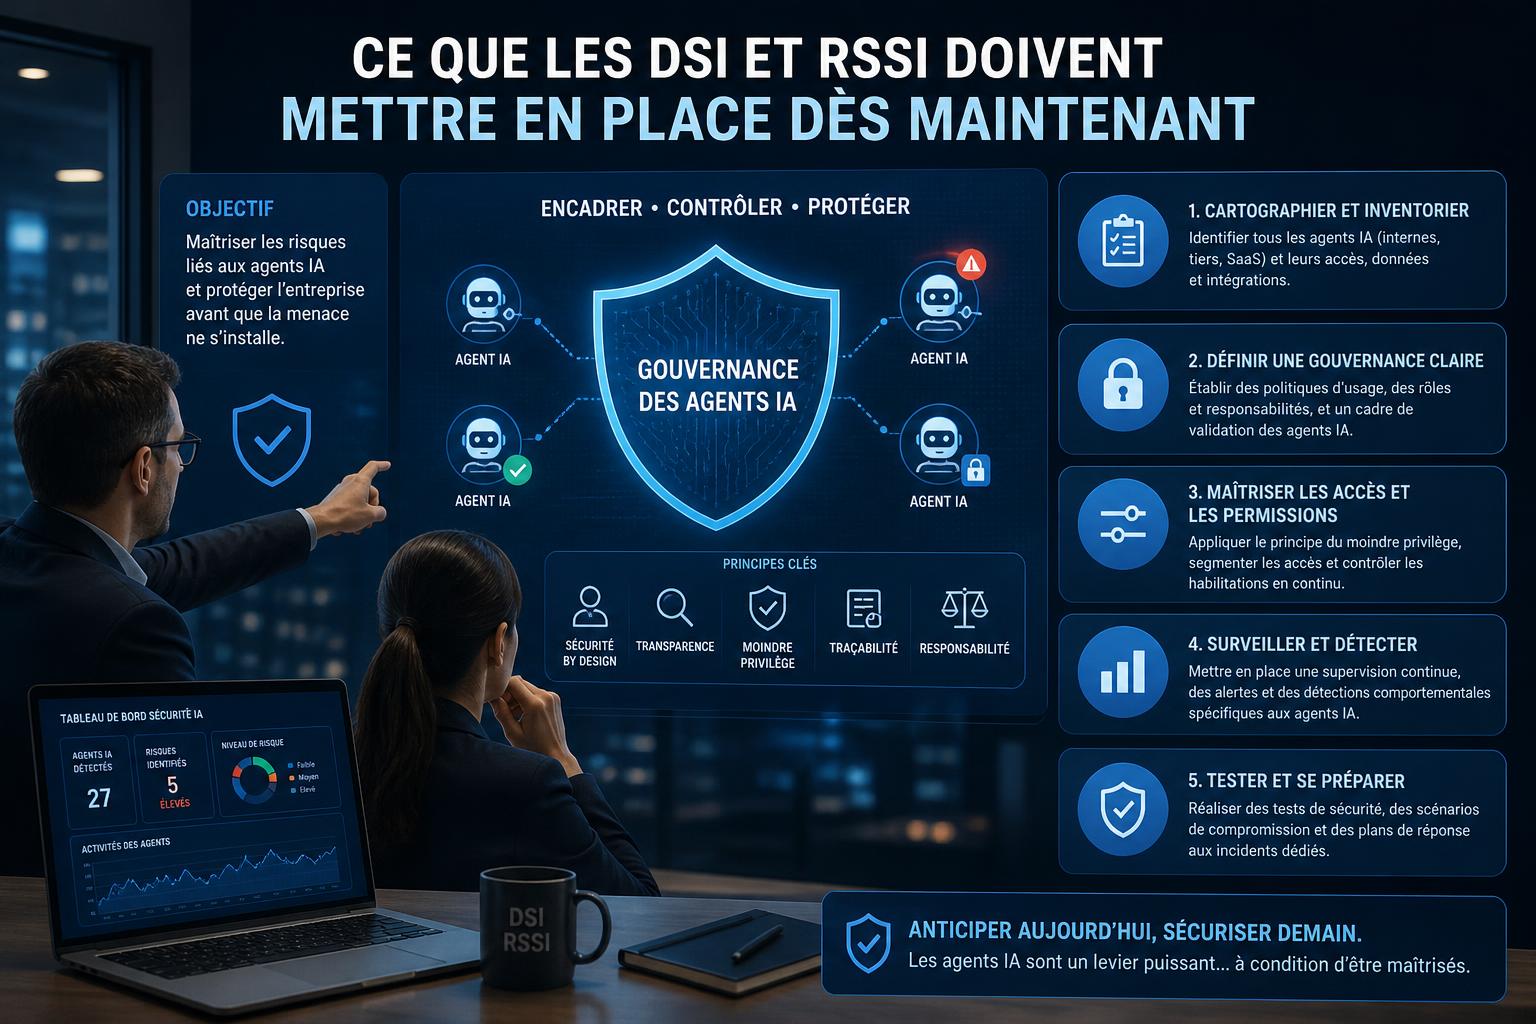
1. Inventaire et classification des agents déployés
La première étape est souvent la plus négligée : savoir exactement quels agents IA sont actifs dans l'organisation, qui les a déployés, à quels systèmes ils ont accès et quels modèles ils utilisent. En 2025, beaucoup d'entreprises ont laissé des équipes métier déployer des agents en autonomie. En 2026, cet angle mort devient un risque documenté.
2. Appliquer la confiance zéro à l'IA agentique
Le principe de moindre privilège, déjà central dans les architectures zero trust classiques, doit s'appliquer aux agents IA avec la même rigueur. Un agent n'a pas besoin d'accéder à l'ensemble d'un système de fichiers pour accomplir une tâche précise. Chaque permission doit être explicite, temporaire et révocable.
3. Auditer les systèmes tiers connectés aux agents
Un agent IA est aussi sûr que les systèmes auxquels il se connecte. Si un agent Copilot ou un agent construit sur un modèle open source peut lire des e-mails, des tickets de support ou des documents contractuels, chaque source de données devient un vecteur d'attaque potentiel. L'audit des intégrations tierces doit devenir une pratique standard, au même titre que les tests de pénétration.
4. Définir une politique de journalisation des actions agents
Contrairement à un utilisateur humain, un agent peut exécuter des centaines d'actions en quelques minutes. Sans journalisation granulaire, l'investigation post-incident devient impossible. Les équipes sécurité doivent exiger des logs d'actions horodatés, incluant les prompts reçus, les outils appelés et les données accédées.
En l'absence de mécanisme de contrôle universel, la gouvernance des agents IA est une responsabilité organisationnelle, pas technologique.
5. Former les équipes à la menace par injection de prompt
L'injection de prompt indirecte est la technique d'attaque la plus documentée contre les agents IA en 2026. Elle consiste à glisser des instructions malveillantes dans des contenus que l'agent va lire - un e-mail, un document partagé, une page web. Les équipes de sécurité doivent comprendre ce vecteur pour concevoir des contre-mesures adaptées.
- Mettre en place des filtres de contenu en entrée des agents
- Limiter les agents à des sources de données vérifiées et contrôlées
- Tester régulièrement les agents avec des scénarios d'attaque simulés
- Inclure les agents IA dans le périmètre des exercices de red team
Vers une maturité de gouvernance IA : ce que 2026 change vraiment
Le bilan de 2025 est celui d'une adoption rapide sans cadre de sécurité proportionnel. Les entreprises ont déployé des agents IA pour automatiser des flux de travail complexes, souvent en s'appuyant sur la promesse que les modèles frontier intègrent des garde-fous suffisants. Microsoft et Hugging Face confirment en 2026 que cette hypothèse était fausse.
Ce changement de paradigme a des implications concrètes pour les budgets et les priorités. La gouvernance des agents IA n'est plus un sujet de conformité périphérique : c'est un enjeu de continuité opérationnelle. Une entreprise dont un agent compromis exfiltre des données clients ou exécute des transactions non autorisées fait face à des conséquences réglementaires, financières et réputationnelles immédiates.
Les organisations les plus avancées en 2026 sont celles qui traitent chaque agent IA comme elles traiteraient un prestataire externe avec accès à leurs systèmes critiques : contrat de niveau de service, périmètre d'accès défini, surveillance continue et procédure de révocation rapide. Ce cadre mental - l'agent comme tiers à risque - est probablement la contribution la plus utile que les DSI et RSSI peuvent apporter à leurs organisations cette année.
Pour aller plus loin
Un projet IA dans votre entreprise ?
Algomind, agence IA basée à Annecy, construit des automatisations, des agents IA et des logiciels sur mesure, et forme vos équipes, en Savoie, Haute-Savoie, à Genève et à Lyon.