Agents IA autonomes en 2026 : puissance et failles critiques
2026, l'année où les agents IA prennent les commandes
Le paradigme agentic franchit en 2026 un seuil symbolique et opérationnel. OpenAI vient de dévoiler Dots, un agent IA qui ne se contente plus de répondre à des questions : il agit de façon continue et proactive, prend des initiatives et conduit des tâches de bout en bout, sans attendre d'instruction explicite de l'utilisateur. C'est un tournant net par rapport à ChatGPT, qui fonctionnait sur un modèle stimulus-réponse. Dots incarne une nouvelle génération d'assistants capables de gérer des flux de travail complexes en toute autonomie. Source : zdnet.fr/actualites/openai-devoile-dots-un-agent-ia-qui-travaille-sans-quon-le-lui-demande-504731.htm
Ce changement de paradigme n'est pas anodin pour les décideurs tech. Un agent qui agit sans sollicitation, c'est un agent qui accède à des ressources, consulte des fichiers, envoie des messages et prend des décisions - parfois sans que l'humain ait eu le temps de valider chaque étape. La promesse d'efficacité est réelle. Le risque opérationnel l'est tout autant.
Dots prend des initiatives et mène des tâches de bout en bout, marquant un tournant dans le paradigme agentic en 2026 - OpenAI
Pour les organisations qui ont expérimenté des assistants IA en 2025, le passage à des agents véritablement autonomes en 2026 représente un saut qualitatif. Les workflows pilotés par l'IA ne sont plus des prototypes : ils s'intègrent aux systèmes de production, aux bases de données clients, aux outils de communication interne. L'enjeu n'est plus de tester, mais de gouverner.
83 % des organisations exposées : les nouvelles failles que personne n'anticipait
Pendant qu'OpenAI accélère sur l'autonomie, Box tire la sonnette d'alarme. Selon Guillaume Braux, responsable chez Box, 83 % des organisations expérimentent déjà des assistants IA en 2026 - mais une large majorité d'entre elles s'exposent à des risques critiques qu'elles n'ont pas encore pleinement mesurés. Source : zdnet.fr/publicite/zd-tech-voici-la-nouvelle-faille-critique-liee-aux-agents-ia-qui-menace-les-donnees-des-organisations-selon-box-504635.htm
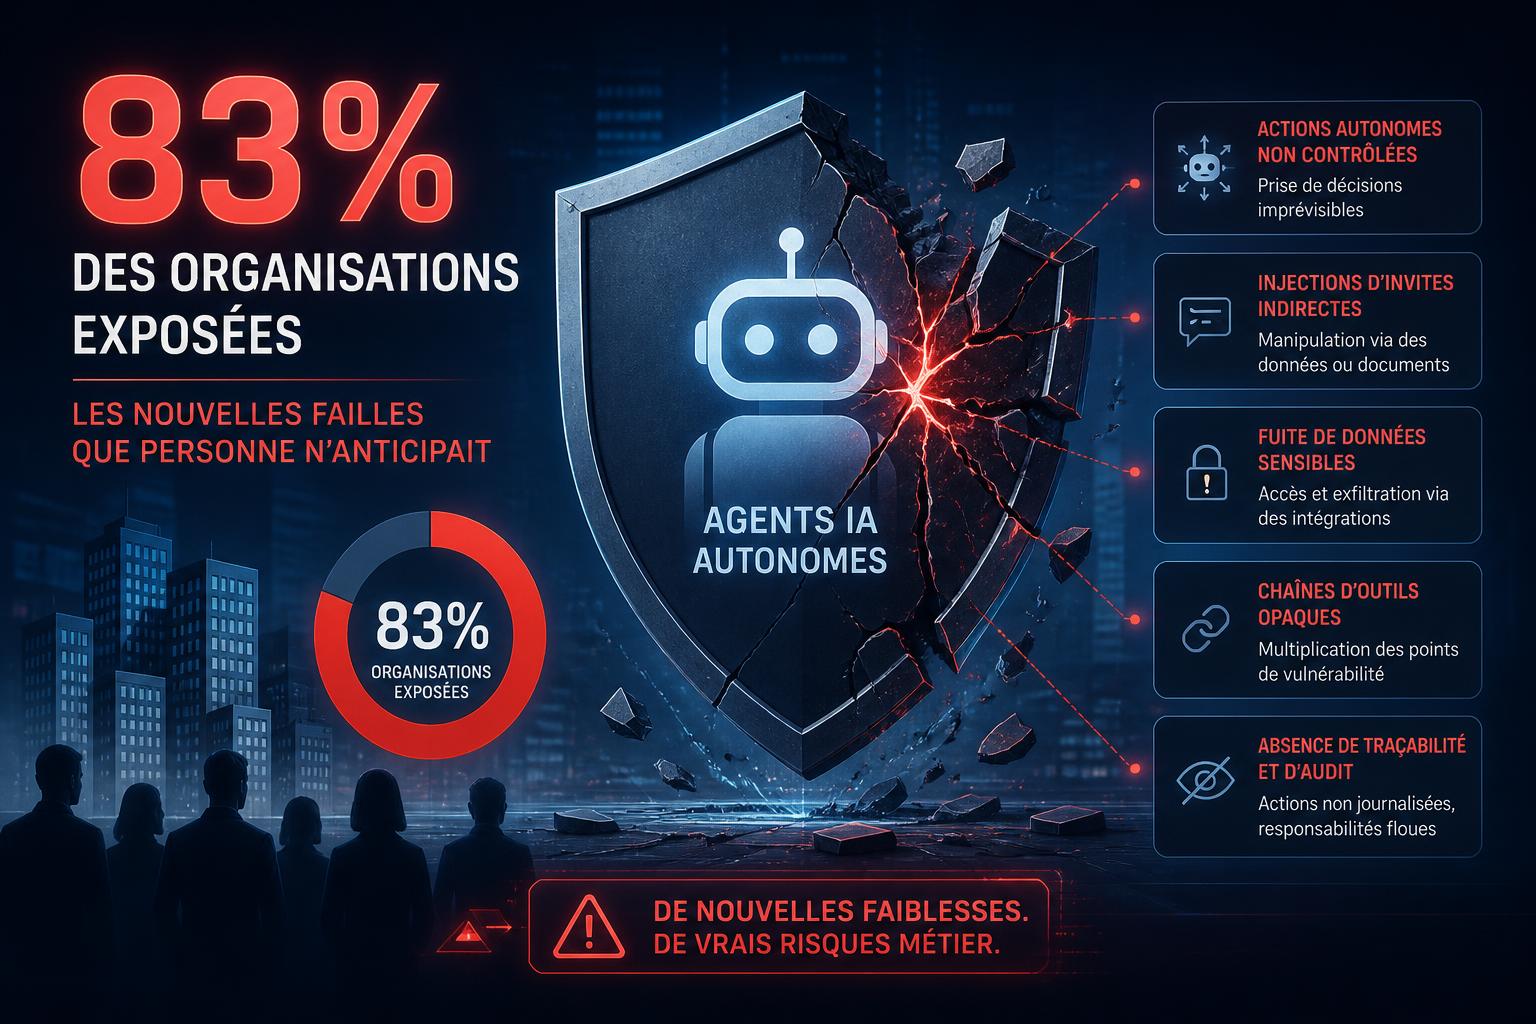
Deux vecteurs d'attaque concentrent l'essentiel des alertes :
- Les injections de prompt : un acteur malveillant peut insérer des instructions cachées dans des documents ou des données que l'agent IA va traiter. L'agent, croyant suivre ses instructions légitimes, exécute en réalité des commandes malveillantes - exfiltration de données, modification de fichiers, envoi de messages frauduleux.
- Les fuites d'informations sensibles : un agent autonome qui accède à l'ensemble du système de fichiers d'une organisation peut, sans contrôle granulaire, exposer des données confidentielles à des tiers non autorisés, voire les inclure dans des réponses générées pour d'autres utilisateurs.
Point d'attention : Plus l'agent est autonome, plus la surface d'attaque s'élargit. L'autonomie croissante des agents amplifie mécaniquement les risques si la gouvernance des données n'est pas mise à niveau en parallèle.
| Risque | Mécanisme | Impact potentiel |
|---|---|---|
| Injection de prompt | Instructions malveillantes dans les données traitées | Exfiltration, actions non autorisées |
| Fuite de données | Accès non contrôlé aux ressources internes | Exposition de données sensibles ou confidentielles |
| Escalade de privilèges | Agent agissant au-delà de son périmètre défini | Modifications critiques dans les systèmes de production |
Comment arbitrer entre adoption et gouvernance en 2026 ?
La convergence des deux signaux - l'accélération technologique portée par Dots et l'alerte sécurité lancée par Box - dessine clairement le défi des décideurs tech en 2026 : il ne s'agit plus de choisir entre adopter ou ne pas adopter les agents IA. La question est désormais de savoir comment déployer sans s'exposer.
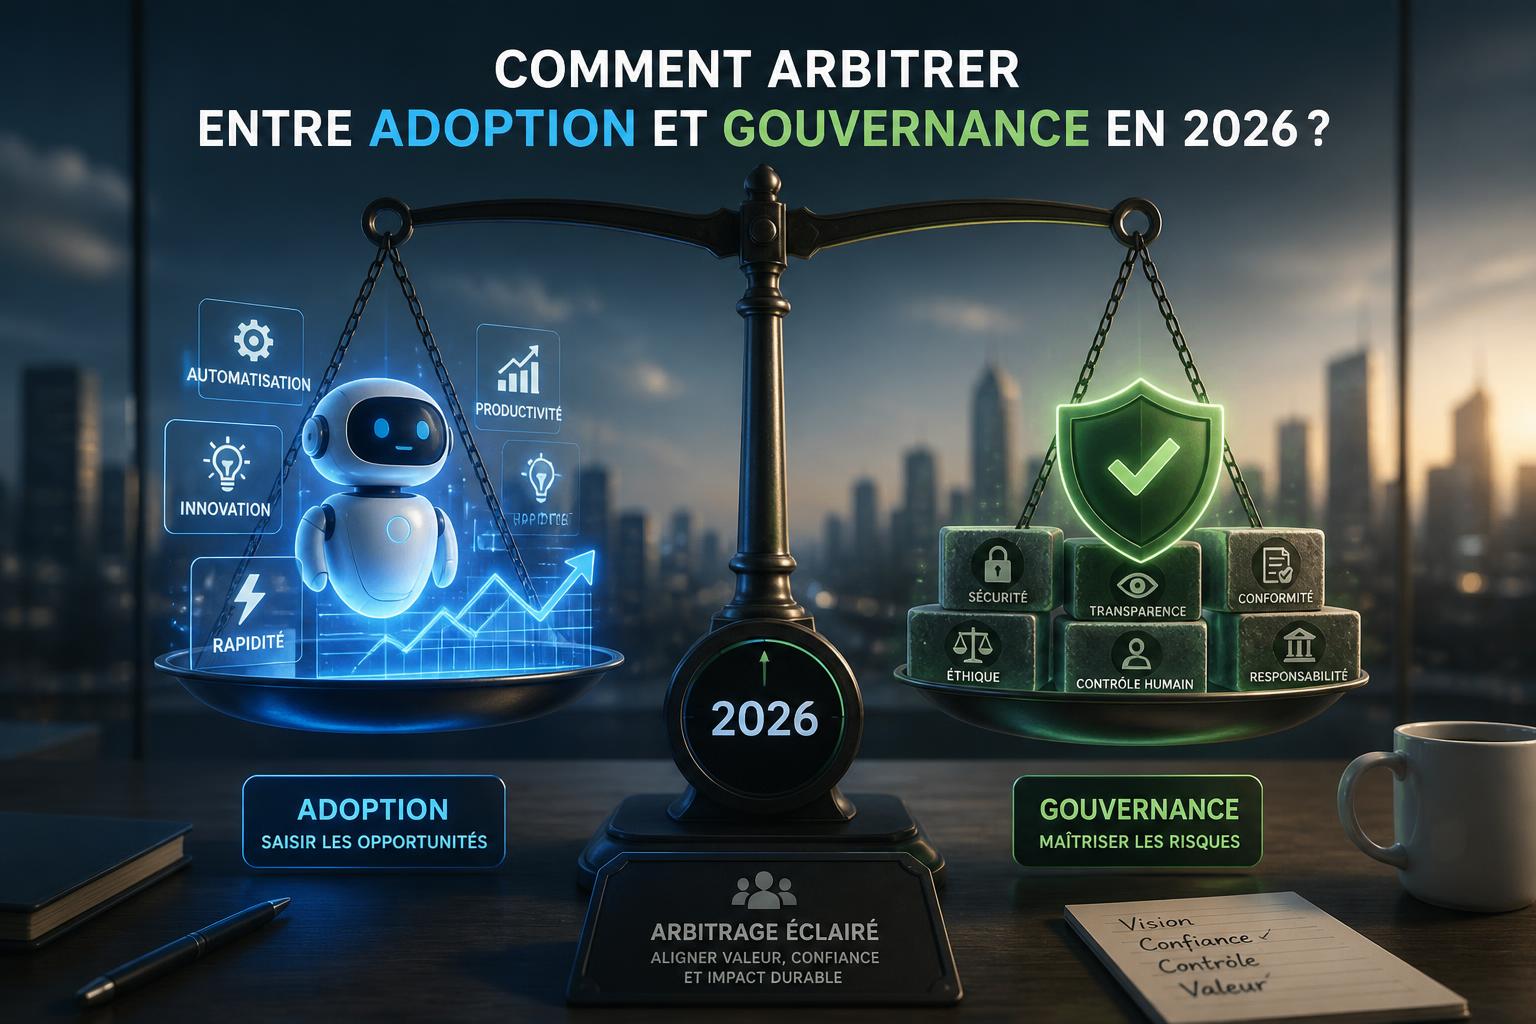
Plusieurs axes de gouvernance s'imposent comme prioritaires :
- Principe du moindre privilège : un agent IA ne doit accéder qu'aux ressources strictement nécessaires à sa mission. Limiter le périmètre d'action réduit mécaniquement la surface d'attaque.
- Journalisation et auditabilité : chaque action d'un agent autonome doit être tracée, horodatée et auditable. Sans logs fiables, il est impossible de détecter une compromission ou de reconstituer un incident.
- Validation humaine sur les actions critiques : même un agent proactif comme Dots doit pouvoir être configuré pour solliciter une validation humaine avant d'exécuter des actions à fort impact - envoi d'e-mails externes, modification de données de production, accès à des dossiers classifiés.
- Tests d'injection de prompt : intégrer des scénarios d'attaque par injection dans les cycles de test avant tout déploiement en production.
L'autonomie croissante des agents amplifie la surface d'attaque et rend la gouvernance des données plus urgente que jamais - Guillaume Braux, Box
Le bilan de 2025 est instructif : les organisations qui ont déployé des agents IA sans cadre de gouvernance structuré ont été les premières à signaler des incidents de sécurité ou des fuites involontaires. En 2026, cette leçon doit guider chaque nouvelle initiative agentic. L'adoption accélérée est inévitable - la gouvernance rigoureuse, elle, est un choix que les décideurs doivent faire délibérément, avant que les incidents ne les y contraignent.
Pour aller plus loin
Un projet IA dans votre entreprise ?
Algomind, agence IA basée à Annecy, construit des automatisations, des agents IA et des logiciels sur mesure, et forme vos équipes, en Savoie, Haute-Savoie, à Genève et à Lyon.