Gemini 4 Argon : l'IA qui redéfinit la cybersécurité en 2026
Un modèle IA taillé pour la cybersécurité d'entreprise
En 2026, la question n'est plus de savoir si l'intelligence artificielle va transformer la cybersécurité, mais à quelle vitesse les organisations vont s'adapter. L'annonce de Gemini 4 Argon par Google cristallise ce basculement : il s'agit d'un modèle conçu explicitement pour les tâches complexes en entreprise, avec un accent fort sur la détection automatisée de vulnérabilités. Source : zdnet.fr/actualites/gemini-4-argon-google-muscle-son-ia-pour-detecter-les-failles-de-securite-504868.htm#xtor=RSS-1
Ce qui distingue Gemini 4 Argon des générations précédentes, c'est sa capacité à raisonner sur des environnements techniques hétérogènes - bases de code volumineuses, architectures cloud hybrides, dépendances logicielles enchevêtrées - là où un analyste humain atteindrait rapidement ses limites en termes de vitesse et d'échelle. Google a choisi une approche progressive : le modèle est d'abord réservé à des experts sélectionnés avant un déploiement plus large, ce qui signale à la fois l'ambition du projet et la prudence nécessaire face aux risques d'un outil aussi puissant entre de mauvaises mains.
Gemini 4 Argon est conçu pour les tâches complexes en entreprise et la cybersécurité, avec une approche progressive mais ambitieuse pour automatiser la détection de vulnérabilités - Google
Pour les décideurs tech, ce positionnement est un signal clair : l'ère des outils de sécurité purement réactifs touche à sa fin. Les agents IA de nouvelle génération ne se contentent plus de détecter des signatures connues ; ils analysent des comportements, identifient des patterns anormaux et anticipent des vecteurs d'attaque inédits.
Ce que cela change concrètement pour les DSI et RSSI en 2026
Le bilan 2025 a été sans appel : les équipes sécurité ont été débordées par le volume et la sophistication des attaques. Les ransomwares, les attaques sur les chaînes d'approvisionnement logicielle et les exploitations de failles zero-day se sont multipliés à un rythme que les effectifs humains ne pouvaient plus absorber. En 2026, cette réalité impose une refonte du stack sécurité, et des modèles comme Gemini 4 Argon en sont la réponse structurelle.
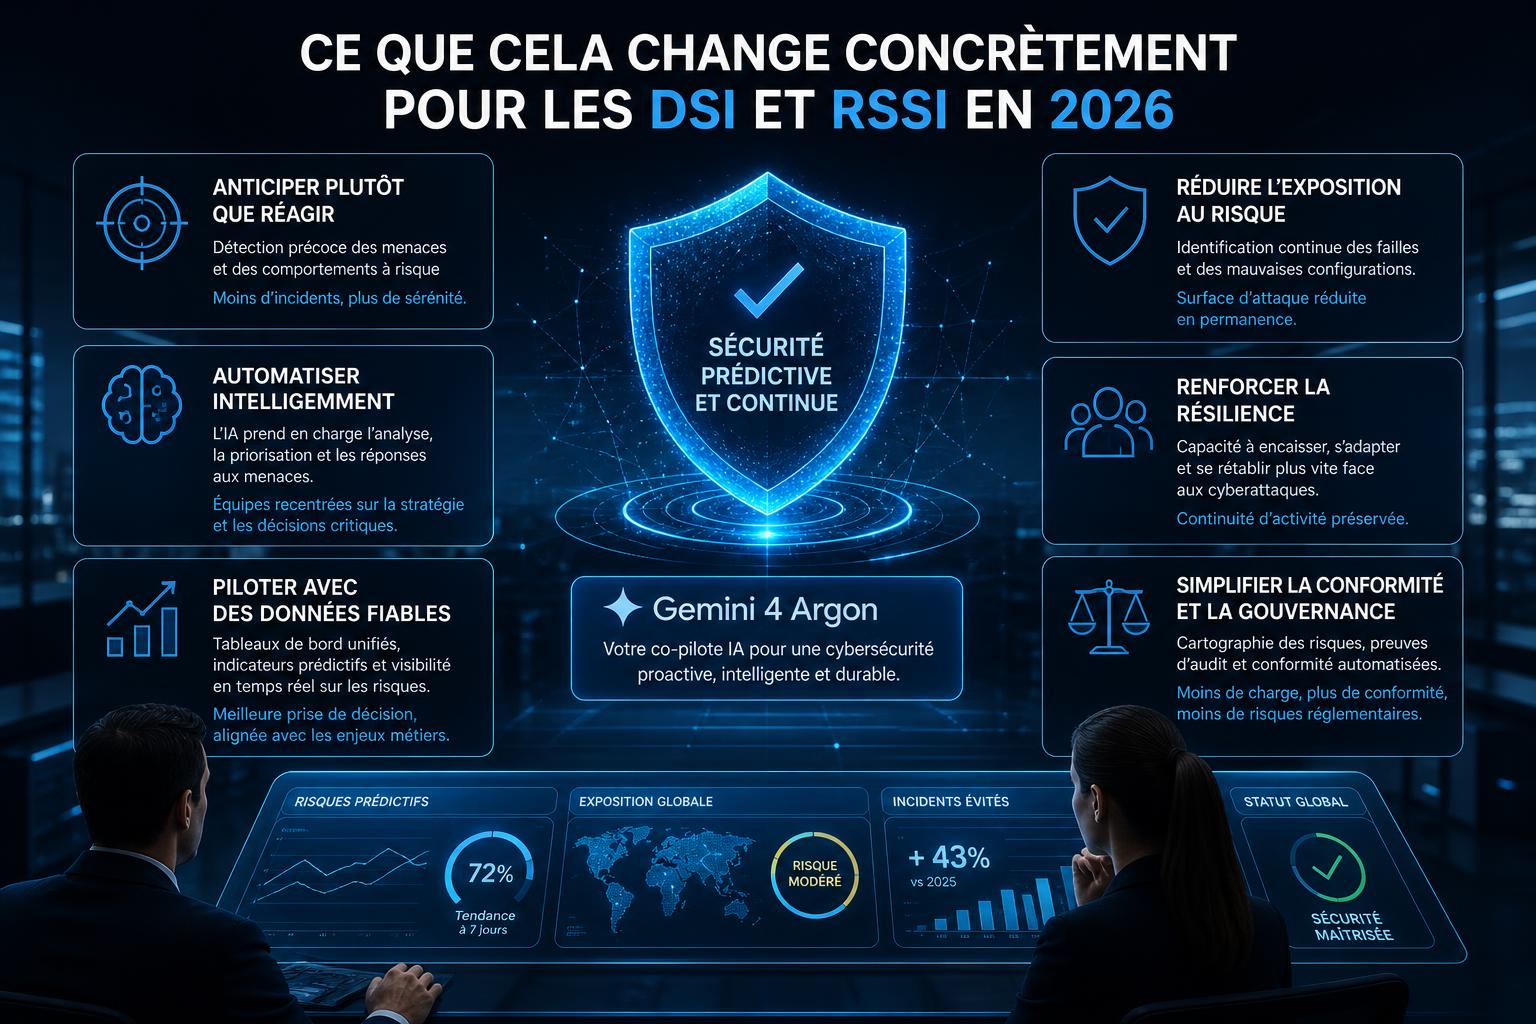
Les implications opérationnelles à anticiper
- Réallocation des talents : les analystes sécurité vont se concentrer sur la supervision, l'interprétation des alertes IA et la prise de décision stratégique, plutôt que sur le triage manuel de milliers d'événements quotidiens.
- Accélération du cycle de remédiation : un agent IA capable de détecter et de qualifier une faille en quelques minutes réduit drastiquement la fenêtre d'exposition, qui se comptait auparavant en jours ou en semaines.
- Nouveaux risques à gouverner : confier la détection à un modèle IA introduit des questions de biais algorithmique, de faux négatifs et de responsabilité en cas d'incident non détecté. La gouvernance de l'IA devient une composante de la politique sécurité.
- Intégration dans les outils existants : les SIEM, SOAR et plateformes XDR devront être capables d'ingérer les sorties de ces modèles. Les DSI doivent évaluer dès maintenant la compatibilité de leur stack.
| Critère | Approche traditionnelle | Approche avec agent IA (Gemini 4 Argon) |
|---|---|---|
| Vitesse de détection | Heures à jours | Minutes |
| Couverture des assets | Limitée par les effectifs | Scalable à l'ensemble du périmètre |
| Détection de failles inédites | Faible (basée sur signatures) | Élevée (raisonnement contextuel) |
| Coût opérationnel | Croissant avec le périmètre | Potentiellement stable à grande échelle |
| Risque de gouvernance | Maîtrisé (processus humains) | Nouveau (biais, opacité du modèle) |
L'approche de Google - réserver Gemini 4 Argon à des experts dans un premier temps - est aussi un message aux organisations : l'intégration de tels outils nécessite une maturité organisationnelle. Les entreprises qui n'ont pas encore structuré leur pratique de la gestion des vulnérabilités risquent d'être dépassées, non pas par manque d'outils, mais par manque de cadre pour les exploiter.
La nouvelle frontière de la cybersécurité en 2026, c'est donc moins une question de technologie que de posture : les DSI et RSSI qui traiteront l'IA comme un partenaire opérationnel - avec ses propres processus de validation, d'audit et de supervision - prendront une longueur d'avance décisive sur ceux qui l'aborderont comme un simple outil supplémentaire dans leur arsenal.
Pour aller plus loin
Un projet IA dans votre entreprise ?
Algomind, agence IA basée à Annecy, construit des automatisations, des agents IA et des logiciels sur mesure, et forme vos équipes, en Savoie, Haute-Savoie, à Genève et à Lyon.