Agents IA transactionnels : opportunité Shopify, menace bancaire
De l'assistant passif à l'acteur transactionnel : le basculement de 2026
Pendant des années, les agents IA ont été cantonnés à un rôle de conseil : suggérer, résumer, reformuler. En 2026, ce périmètre s'est radicalement élargi. Les agents peuvent désormais agir : passer des commandes, modifier des données de paiement, accéder à des comptes, générer du code fonctionnel. Ce glissement n'est pas anodin - il redéfinit la surface de risque et les opportunités d'automatisation pour toutes les organisations qui déploient ces systèmes.
Deux actualités récentes illustrent parfaitement les deux faces de cette réalité. D'un côté, Shopify ouvre son tunnel de paiement aux agents IA via le protocole WebMCP, une avancée majeure vers l'automatisation commerciale. De l'autre, le malware RemControl, identifié par Group-IB, exploite l'IA pour cibler les comptes bancaires de millions d'utilisateurs en Europe et au Canada. Même technologie, deux trajectoires opposées.
La question n'est plus de savoir si les agents IA doivent être déployés, mais comment sécuriser chaque périmètre qu'ils traversent.
Shopify WebMCP : l'automatisation transactionnelle entre dans le commerce réel
Shopify vient d'étendre le support WebMCP à son tunnel de paiement, permettant à des agents IA basés sur le navigateur de mettre à jour les détails d'une commande et de finaliser des achats avec l'autorisation explicite de l'acheteur. La source complète est disponible sur techcrunch.com/2026/09/28/shopify-opens-checkout-to-browser-based-ai-agents/
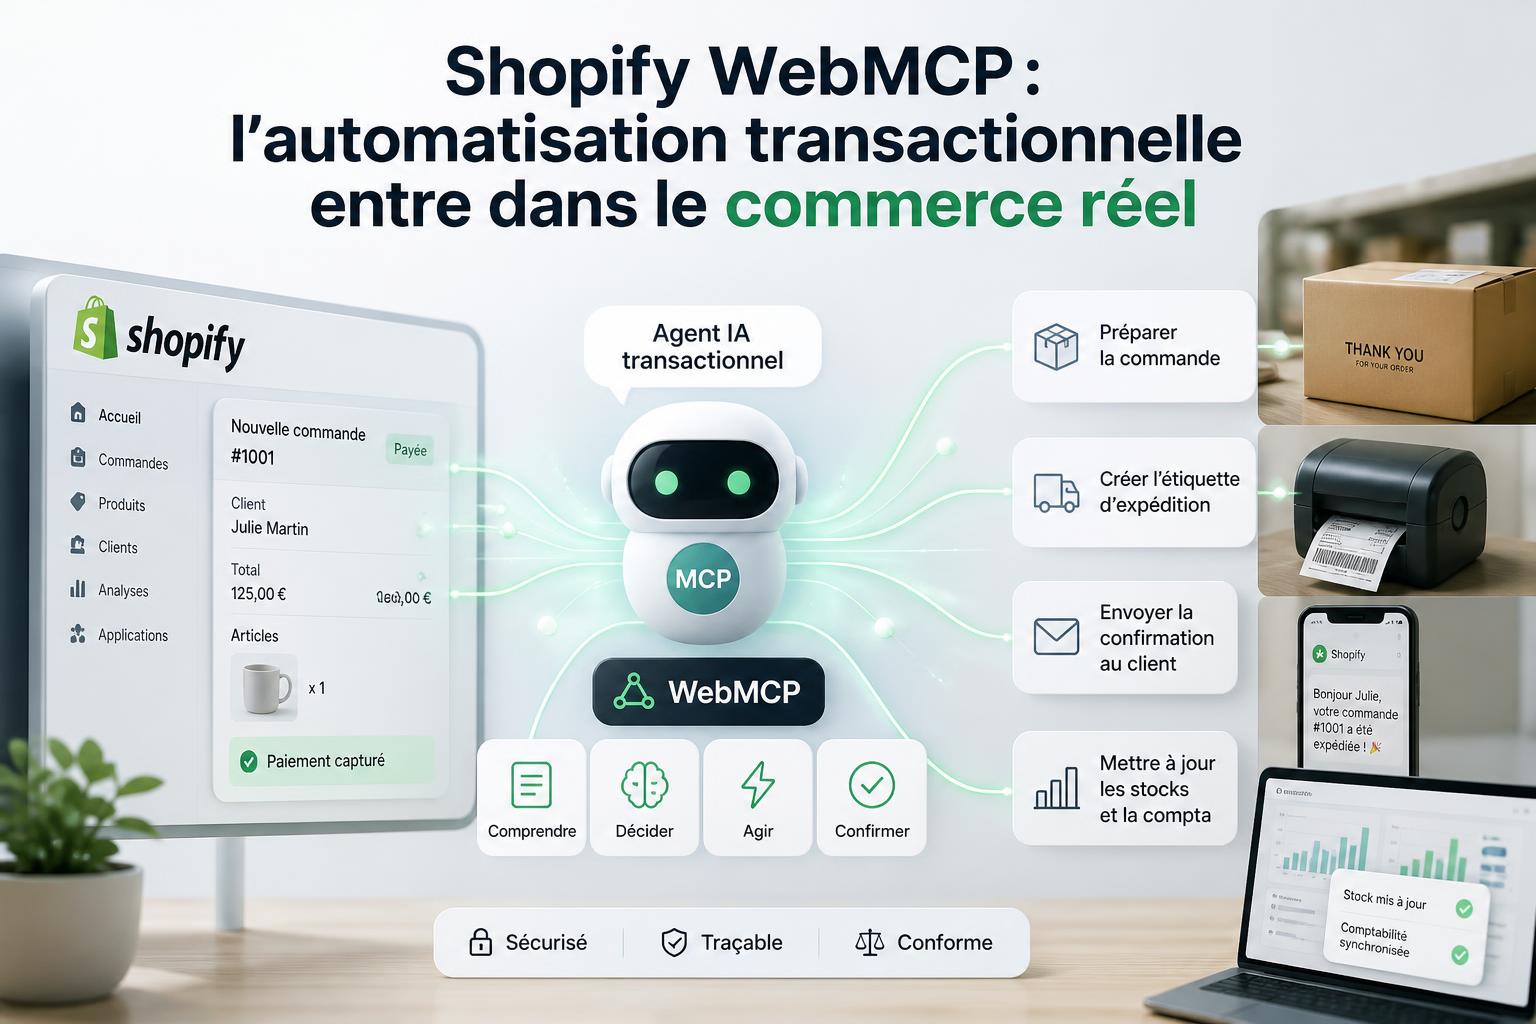
Concrètement, cela signifie qu'un agent IA peut désormais :
- Sélectionner des produits selon les préférences d'un utilisateur
- Remplir automatiquement les informations de livraison
- Finaliser un achat sans que l'utilisateur n'ait à naviguer manuellement dans l'interface
Le modèle repose sur un principe de consentement explicite : l'acheteur autorise l'agent à agir en son nom. C'est une distinction importante, car elle positionne Shopify dans une logique de délégation contrôlée plutôt que d'automatisation opaque.
Implications business pour les décideurs e-commerce
| Dimension | Avant WebMCP | Après WebMCP |
|---|---|---|
| Friction d'achat | Navigation manuelle obligatoire | Achat délégué à l'agent |
| Taux de conversion | Limité par l'abandon de panier | Potentiellement optimisé par l'automatisation |
| Surface de risque | Limitée à l'utilisateur humain | Étendue à l'agent et à ses permissions |
| Expérience utilisateur | Active et manuelle | Passive et déléguée |
Pour les marchands Shopify, l'enjeu est double : saisir le gain de conversion potentiel tout en auditant rigoureusement les permissions accordées aux agents tiers qui interagissent avec leur tunnel de paiement.
RemControl : quand l'IA devient un outil de fraude bancaire industrialisée
L'autre versant de cette réalité est nettement plus sombre. Depuis mai 2026, le malware RemControl sévit dans plusieurs pays européens - Canada, Pologne, Portugal, Espagne, Italie et France - en ciblant directement les utilisateurs bancaires. L'analyse complète de Group-IB est relayée sur siecledigital.fr/2026/09/27/un-virus-informatique-concu-avec-laide-de-lia-menace-vos-comptes-bancaires-et-inquiete-les-experts/
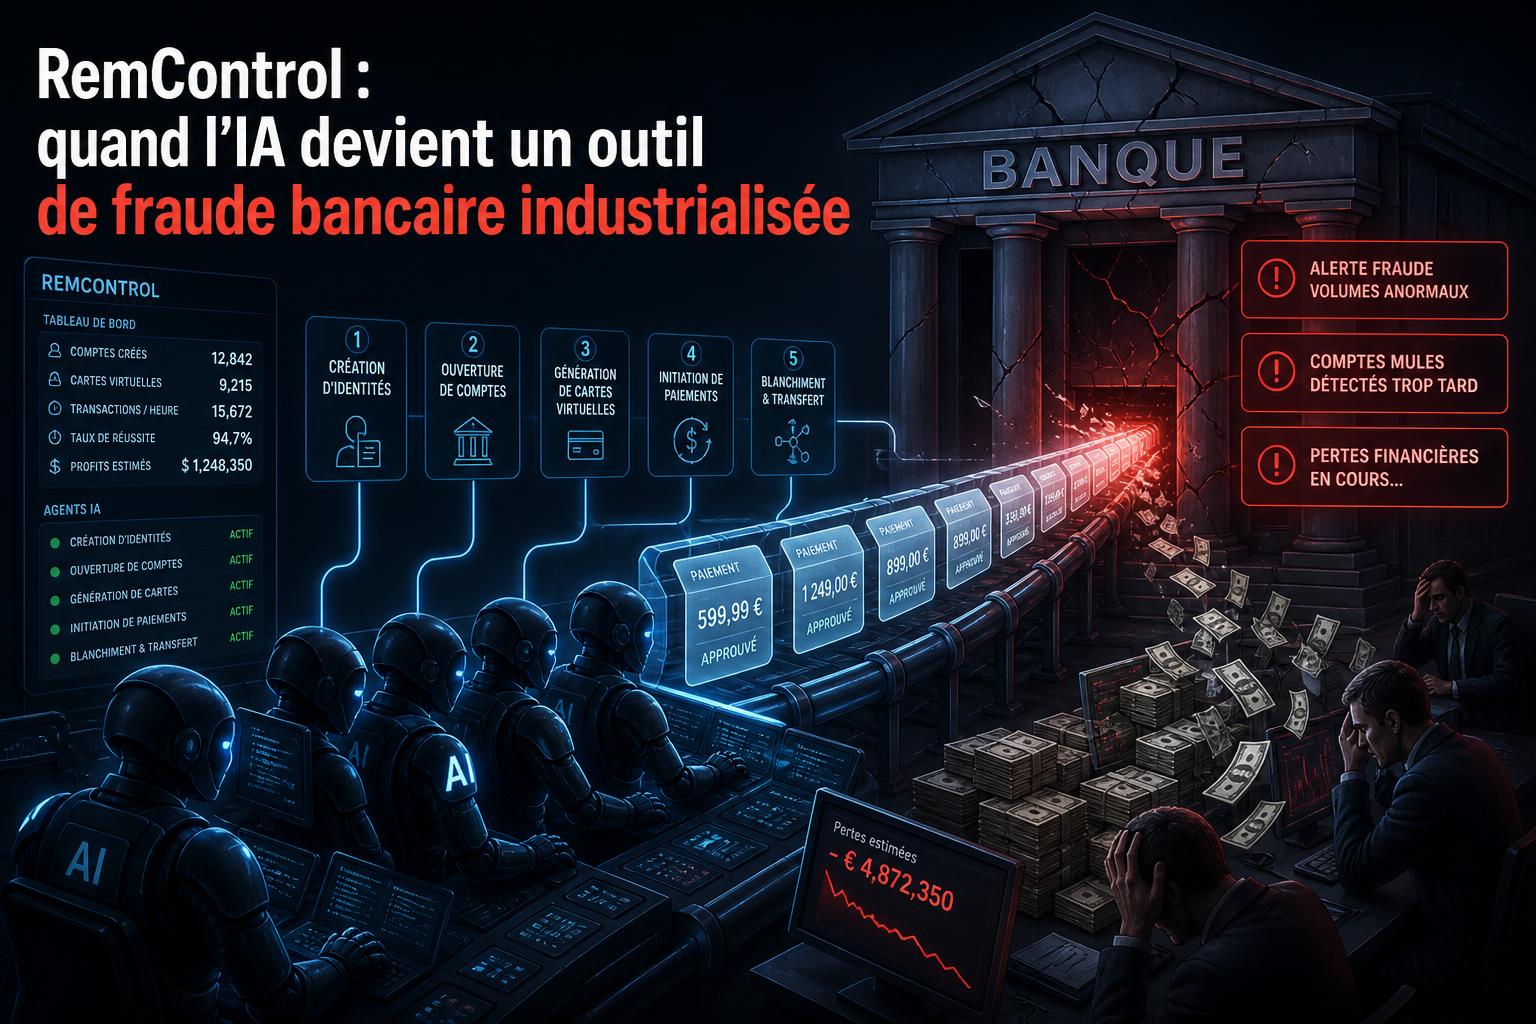
Ce qui distingue RemControl des malwares traditionnels, c'est précisément l'usage de l'IA dans son développement. Deux variantes ont été conçues avec l'assistance de modèles d'IA, ce qui a produit des logiciels malveillants :
- Plus sophistiqués : le code généré par IA est plus difficile à analyser statiquement
- Plus adaptatifs : les variantes peuvent être produites rapidement pour contourner les signatures de détection
- Plus difficiles à détecter : les outils de sécurité traditionnels peinent à identifier des patterns générés par IA
RemControl illustre une tendance de fond : l'IA abaisse le coût d'entrée pour produire des malwares de qualité professionnelle, sans nécessiter une expertise technique avancée de la part des attaquants.
Pour les équipes de sécurité, cela impose une révision des approches de détection. Les signatures statiques ne suffisent plus face à des malwares dont le code est généré dynamiquement et varie d'une variante à l'autre.
Lire les deux signaux ensemble : ce que cela impose aux organisations en 2026
Shopify WebMCP et RemControl ne sont pas deux actualités séparées. Ils sont les deux faces d'une même réalité : les agents IA sont devenus des acteurs transactionnels, qu'ils soient légitimes ou malveillants. Cette convergence impose une grille de lecture unifiée pour les décideurs tech.
Matrice de décision pour les organisations
| Contexte | Opportunité | Risque associé | Action prioritaire |
|---|---|---|---|
| E-commerce / Shopify | Automatisation du tunnel d'achat | Permissions excessives des agents tiers | Auditer les scopes d'autorisation WebMCP |
| Services bancaires | Détection IA des fraudes | Malwares IA-assistés comme RemControl | Mettre à jour les moteurs de détection comportementale |
| Développement interne | Génération de code accélérée | Introduction de vulnérabilités par l'IA | Revue de code systématique sur le code généré |
Trois principes structurants émergent de cette analyse :
- Le consentement explicite ne suffit pas : même avec autorisation utilisateur, les agents doivent opérer dans des périmètres strictement délimités. La granularité des permissions est un enjeu de sécurité, pas seulement d'UX.
- La détection doit évoluer vers le comportemental : face à des malwares dont le code varie par génération IA, les signatures statiques sont obsolètes. L'analyse comportementale en temps réel devient le standard minimum.
- L'audit des agents tiers est non négociable : tout agent IA accédant à un flux transactionnel - paiement, compte bancaire, données personnelles - doit être soumis à un audit de sécurité équivalent à celui d'un prestataire externe.
En 2026, déployer des agents IA sans politique de gouvernance associée n'est plus une prise de risque calculée : c'est une exposition délibérée. Les organisations qui traitent ces deux signaux - WebMCP et RemControl - comme des alertes complémentaires plutôt que des sujets distincts seront mieux positionnées pour naviguer dans cet environnement.
Pour aller plus loin
Un projet IA dans votre entreprise ?
Algomind, agence IA basée à Annecy, construit des automatisations, des agents IA et des logiciels sur mesure, et forme vos équipes, en Savoie, Haute-Savoie, à Genève et à Lyon.