Agents IA en 2026 : traiter chaque modèle comme compromis

Le principe qui change tout : aucun modèle n'est digne de confiance par défaut
En octobre 2026, Satya Nadella formule ce qui ressemble à un axiome de sécurité pour l'ère des agents IA : toute organisation qui déploie un modèle d'intelligence artificielle doit partir du principe que ce modèle est potentiellement compromis. Pas comme hypothèse catastrophiste, mais comme posture d'architecture. Ce n'est plus une question de confiance dans l'éditeur ou dans la version du modèle - c'est une règle de conception systémique.
La déclaration, relayée par The Verge, va plus loin qu'une mise en garde. Nadella appelle à construire des systèmes où les modèles sont contenus, observables, et où chaque action laisse une trace lisible et infalsifiable. En d'autres termes : appliquer aux agents IA les mêmes principes que ceux qu'on applique depuis vingt ans aux accès réseau - le zéro confiance.
Nous devons cesser de traiter les modèles IA comme des boîtes noires de confiance. Chaque modèle doit être considéré comme potentiellement compromis - Satya Nadella, octobre 2026
Pour les DSI et CTO, ce changement de paradigme n'est pas théorique. Il implique de revoir l'architecture de déploiement de chaque agent IA en production : qui peut appeler quoi, avec quelles permissions, et avec quelle traçabilité. En 2026, alors que les agents prolifèrent dans les workflows métier, cette question est devenue opérationnelle.
La réalité terrain : ce que 20 applications IA en production révèlent
Le retour d'expérience d'Atlassian illustre parfaitement pourquoi le principe de Nadella arrive au bon moment. Le Head of AI de l'entreprise a témoigné publiquement - via Saastr - d'une vérité que beaucoup de directions tech vivent sans l'admettre : intégrer l'IA sur plus de 20 applications existantes crée des angles morts massifs. Atlassian a failli ne pas lancer son module de chat IA. La complexité de gouvernance sur un stack legacy aussi large a failli avoir raison du projet.
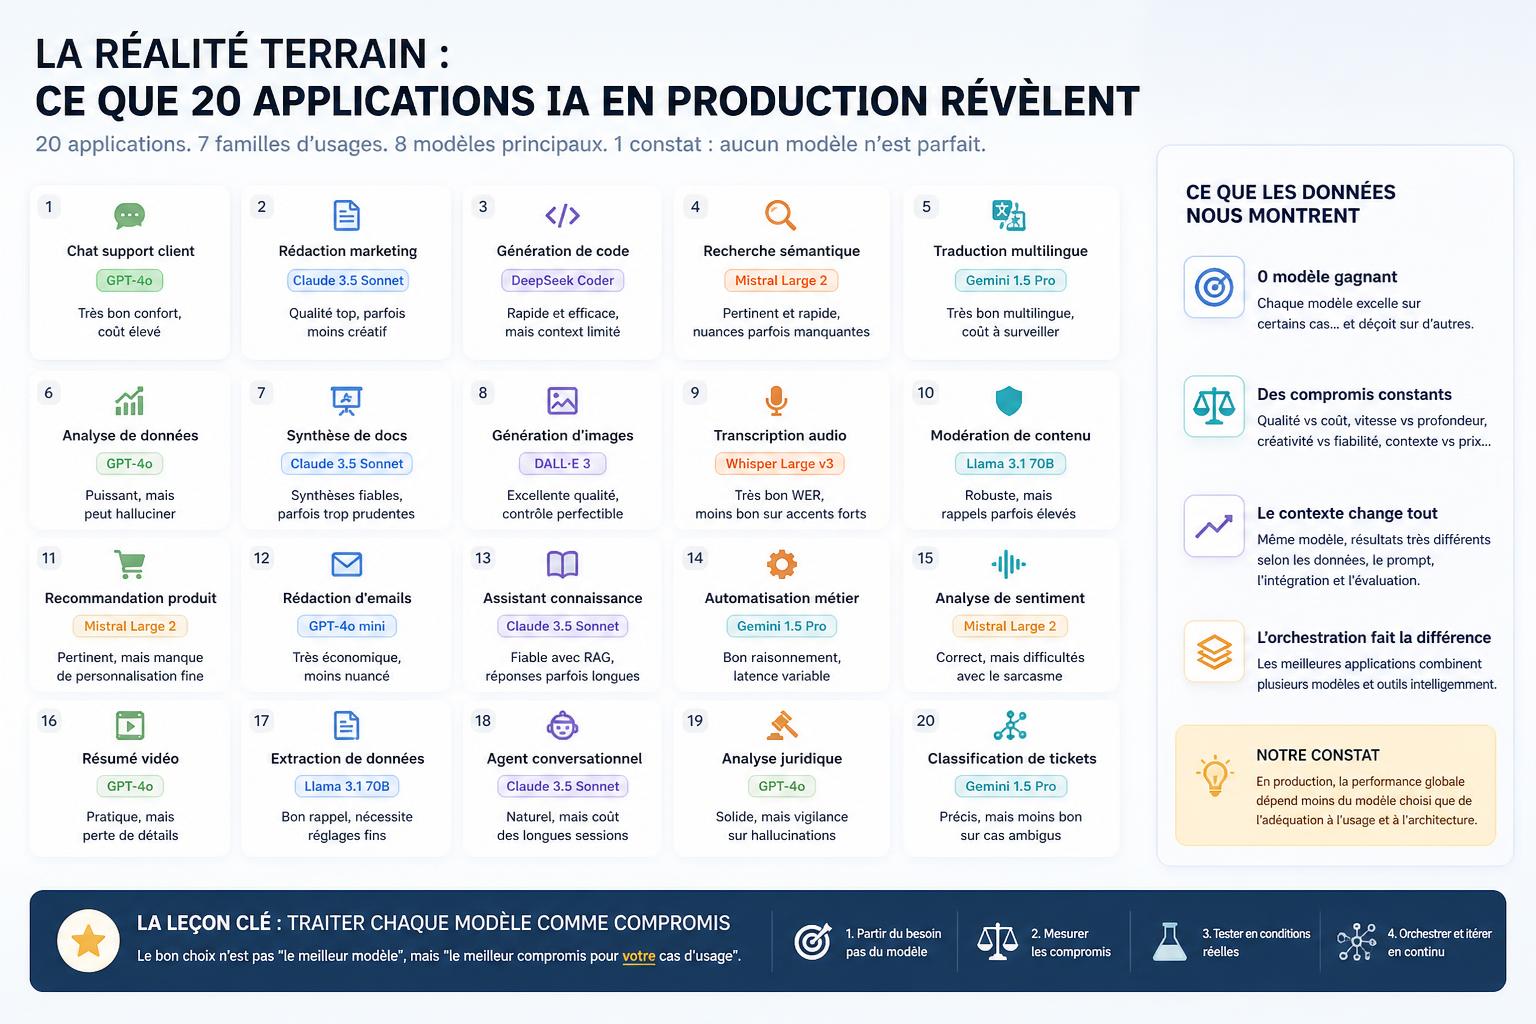
Ce cas illustre un pattern répandu en 2026 : les entreprises n'ont pas construit leurs infrastructures IA from scratch. Elles ont bolté des agents sur des dizaines d'applications existantes - ticketing, documentation, gestion de projet - sans repenser les périmètres de sécurité. Résultat : des agents qui ont accès à des données auxquelles ils ne devraient pas toucher, des appels inter-systèmes non tracés, et une observabilité quasi nulle sur ce que le modèle fait réellement.
| Risque identifié | Cause fréquente | Réponse architecturale |
|---|---|---|
| Accès non contrôlé aux données | Permissions héritées du compte service | Isolation par agent, moindre privilège |
| Actions non traçables | Logs absents ou non structurés | Audit trail infalsifiable obligatoire |
| Comportement imprévisible | Modèle mis à jour silencieusement | Versioning strict, tests de régression |
| Périmètre flou | Agent connecté à trop d'outils | Confinement par domaine fonctionnel |
Atlassian a également revu sa stratégie de recrutement en faveur de profils juniors augmentés par l'IA - un signal fort : la gouvernance des agents ne repose plus uniquement sur des experts seniors, mais sur des équipes capables de travailler avec des outils d'observabilité IA accessibles. Ce glissement a des implications directes sur la façon dont les organisations structurent leurs équipes de sécurité en 2026.
Les agents dans vos SMS : le périmètre de sécurité explose
Si la gouvernance des agents IA dans les outils internes est déjà complexe, TechCrunch documente en octobre 2026 une nouvelle frontière : les agents qui s'intègrent directement dans les messageries personnelles des utilisateurs - SMS, iMessage, WhatsApp. Assistants généraux, agents voyage, agents famille, agents travail... Ces entités opèrent dans des canaux que l'entreprise ne contrôle pas, sur des appareils personnels, avec des données qui mélangent vie professionnelle et vie privée.
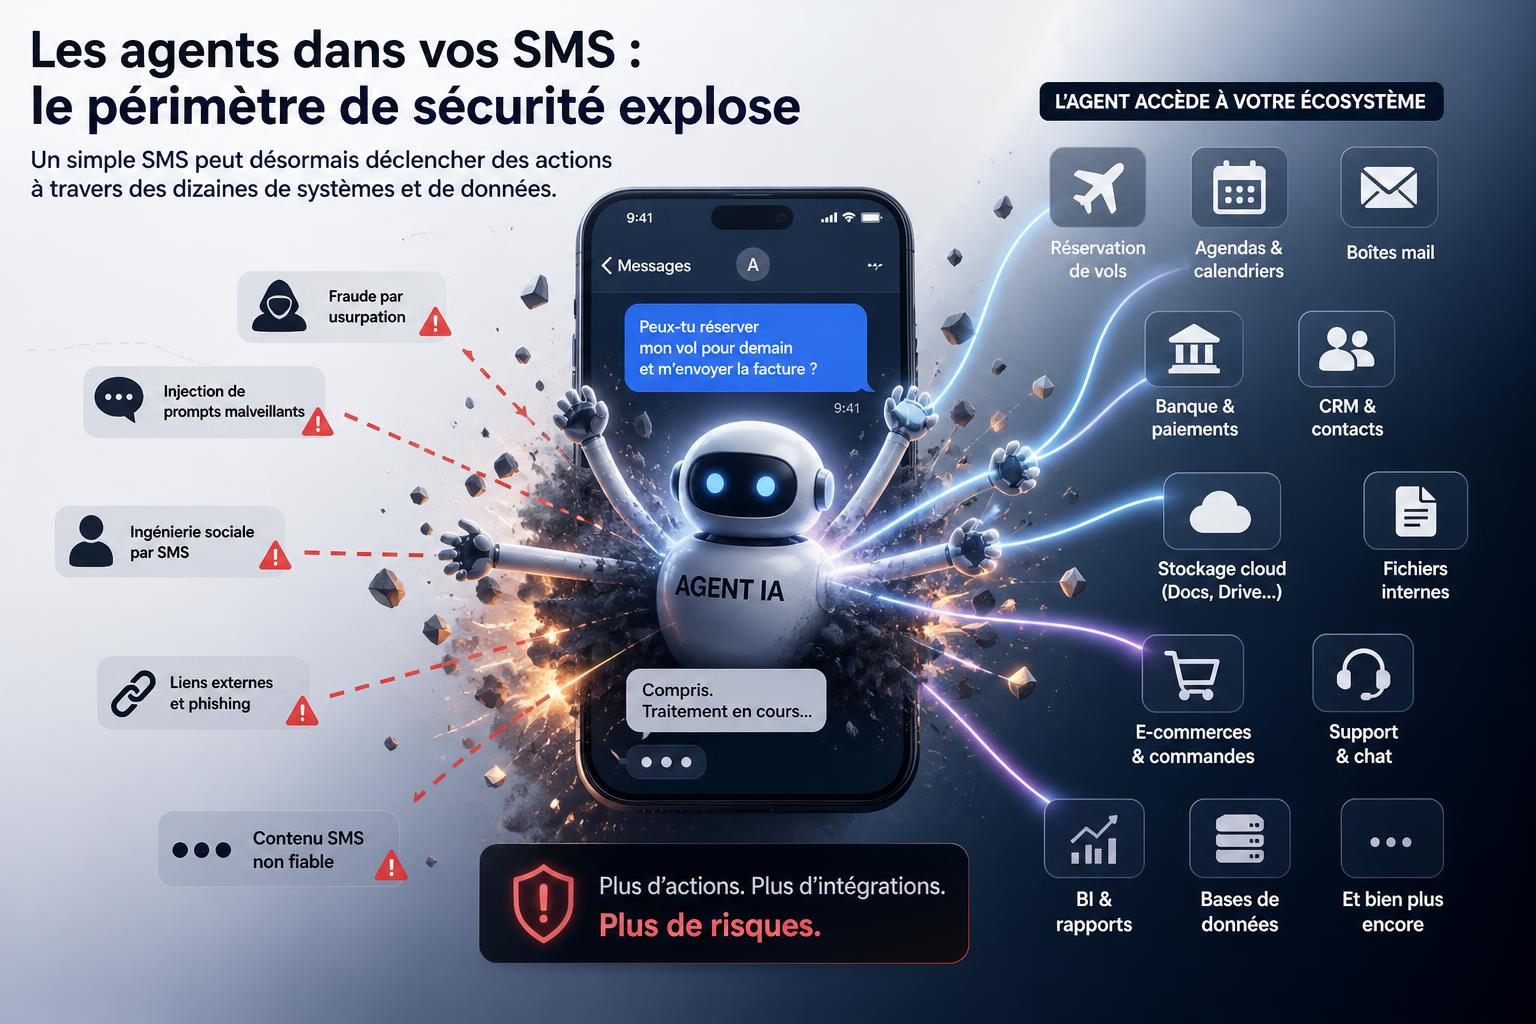
Pour un DSI, c'est un cauchemar de périmètre. Un agent de travail qui vit dans les SMS d'un collaborateur peut recevoir des instructions, accéder à des outils d'entreprise via des tokens stockés localement, et agir sans qu'aucun système de l'organisation ne le voie. Le principe de Nadella - observer, contenir, tracer - devient techniquement très difficile à appliquer dans ce contexte.
- Observabilité : impossible si l'agent opère hors du périmètre réseau de l'entreprise
- Confinement : les tokens d'accès aux outils métier peuvent être exposés côté client
- Traçabilité : les logs sont chez l'opérateur de messagerie, pas chez l'entreprise
- Révocation : si un agent est compromis, la chaîne de désactivation est floue
La convergence de ces trois sources - la mise en garde de Nadella, le retour terrain d'Atlassian, et la prolifération des agents dans les messageries - dessine une même conclusion : en 2026, la surface d'attaque des agents IA est à la fois plus large et moins visible qu'on ne le pensait il y a un an. Les décideurs tech qui n'ont pas encore formalisé une politique de gouvernance des agents IA ne gèrent pas un risque futur. Ils gèrent un risque présent, souvent déjà actif dans leurs stacks.
Ce que cela implique concrètement pour les équipes tech en 2026
Traduire le principe de Nadella en décisions d'architecture concrètes, c'est le travail qui attend les équipes tech maintenant. Voici les trois axes prioritaires qui émergent de l'analyse croisée de ces signaux :
1. L'observabilité comme fondation, pas comme option
Chaque agent déployé doit exposer des logs structurés, horodatés, et non modifiables. Ce n'est pas une fonctionnalité bonus - c'est une condition de déploiement. Les équipes qui ont bolté des agents sur des apps legacy sans instrumenter les appels doivent auditer ces intégrations en priorité.
2. Le confinement par domaine fonctionnel
Un agent de ticketing n'a pas à avoir accès aux données RH. Un agent de documentation n'a pas à pouvoir déclencher des actions dans le système de paiement. Le principe du moindre privilège, appliqué aux agents IA, signifie définir des périmètres d'action stricts et les faire respecter au niveau de l'infrastructure, pas au niveau du prompt.
3. La politique de gouvernance des agents hors périmètre
La prolifération des agents dans les messageries personnelles oblige les entreprises à définir une politique claire : quels outils métier peuvent être connectés à des agents opérant hors réseau ? Avec quelles conditions d'authentification ? Et surtout : comment révoquer rapidement un accès si un agent est compromis ?
En 2025, ces questions étaient encore académiques pour beaucoup d'organisations. En 2026, elles sont opérationnelles. Le bilan de l'année écoulée - prolifération des agents, intégrations legacy non gouvernées, extension aux canaux personnels - rend la posture de Nadella non pas radicale, mais rationnelle.
Pour aller plus loin
Un projet IA dans votre entreprise ?
Algomind, agence IA basée à Annecy, construit des automatisations, des agents IA et des logiciels sur mesure, et forme vos équipes, en Savoie, Haute-Savoie, à Genève et à Lyon.