ChatGPT HTML previews : prise de contrôle de comptes en 2026
Une faille critique au coeur des interfaces HTML interactives de ChatGPT
En octobre 2025, Parameter Labs a publié une démonstration technique qui continue de faire trembler les équipes sécurité en 2026 : la fonctionnalité dite HTML previews de ChatGPT - anciennement connue sous le nom de Canvas, puis rebaptisée - permettait une prise de contrôle complète de comptes utilisateurs. L'analyse complète est disponible sur le blog de Simon Willison (simonwillison.net/2026/Oct/31/how-we-took-over-chatgpt-accounts/).
Le principe de cette fonctionnalité est séduisant : permettre à ChatGPT de générer et d'afficher des applications HTML interactives directement dans l'interface de conversation, dans un environnement supposément isolé. C'est ce qu'on appelle le pattern artifacts, popularisé notamment par Claude d'Anthropic. L'idée est de donner à l'utilisateur un aperçu visuel immédiat d'un composant web, d'un tableau de bord ou d'un formulaire généré par le modèle.
L'environnement sandbox n'était pas suffisamment étanche pour empêcher l'exécution de code malveillant capable d'exfiltrer des données d'authentification.
Le problème fondamental mis en évidence par Parameter Labs est que cet environnement semi-sandboxé n'offrait pas les garanties de sécurité annoncées. Le contenu HTML dynamique généré par le modèle pouvait, dans certaines conditions, interagir avec le contexte d'authentification de l'utilisateur connecté - ouvrant la voie à une exfiltration de tokens de session et donc à une prise de contrôle totale du compte.
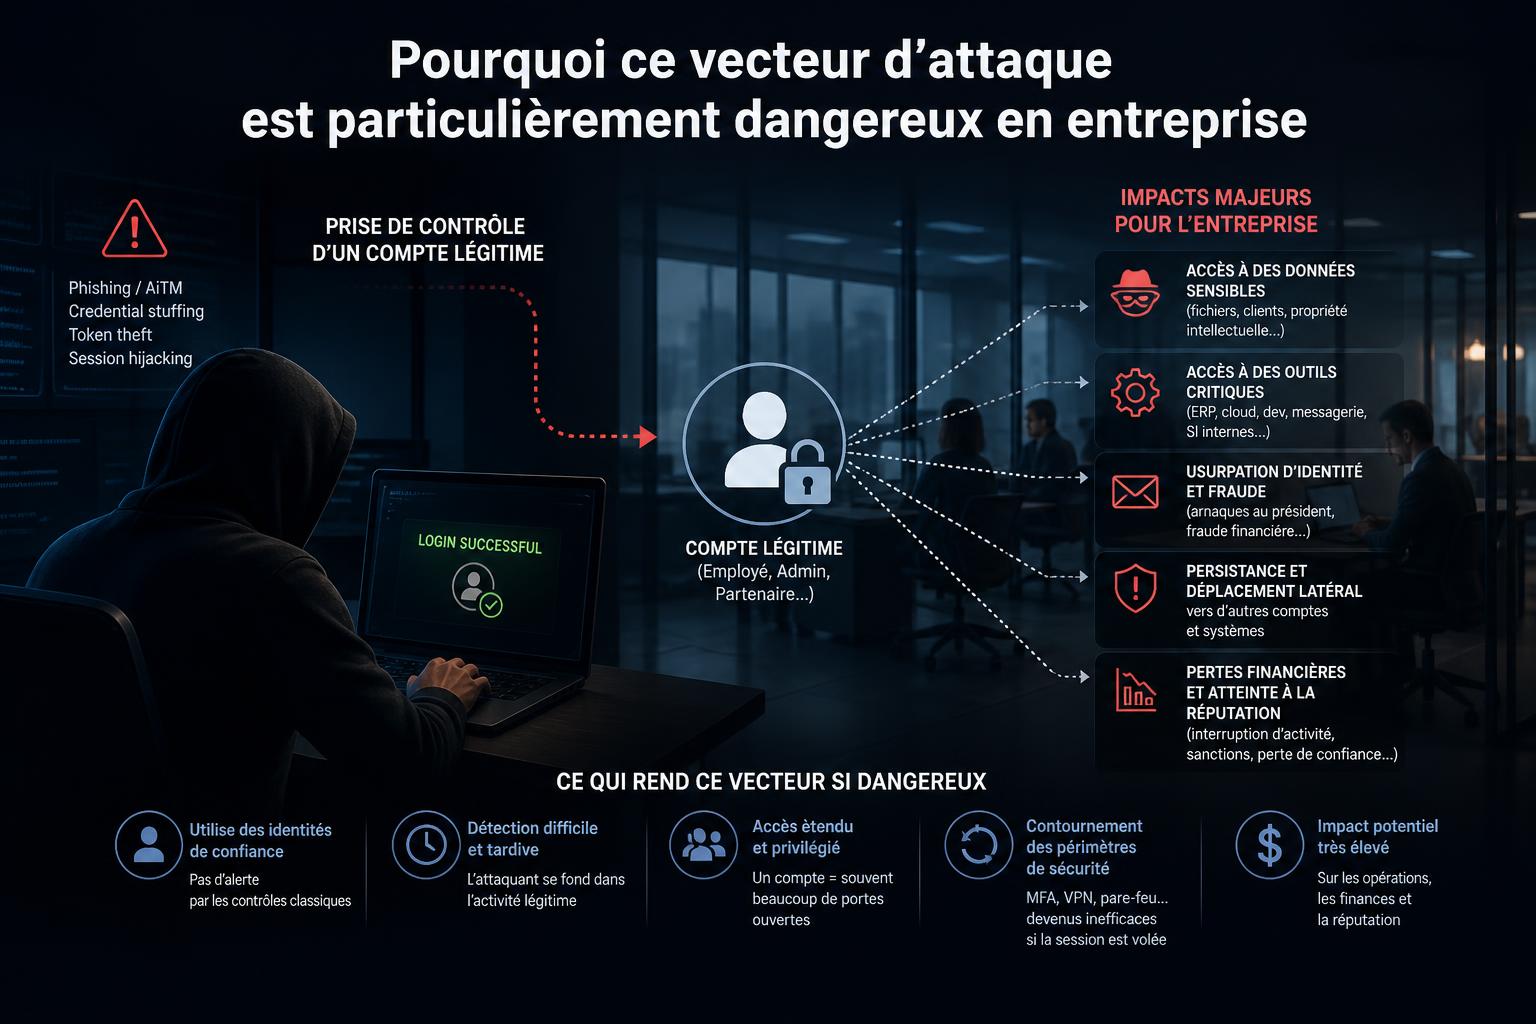
Pourquoi ce vecteur d'attaque est particulièrement dangereux en entreprise
Ce qui rend cette vulnérabilité particulièrement préoccupante pour les DSI et les équipes tech en 2026, c'est qu'elle exploite précisément les fonctionnalités qui rendent les LLMs attractifs pour un usage professionnel. Générer un prototype d'interface, un rapport interactif ou un formulaire directement depuis une conversation - c'est exactement ce que les équipes adoptent massivement aujourd'hui.
Le pattern artifacts : une surface d'attaque sous-estimée
Le pattern artifacts - qu'on retrouve sous différents noms selon les plateformes (Canvas chez OpenAI, Artifacts chez Anthropic, HTML previews dans les intégrations récentes) - repose sur une promesse d'isolation. Mais cette isolation est par nature difficile à garantir quand le contenu est généré dynamiquement par un modèle de langage qui peut être lui-même manipulé via des techniques de prompt injection.
| Plateforme | Nom de la fonctionnalité | Risque identifié |
|---|---|---|
| ChatGPT (OpenAI) | HTML previews / Canvas | Prise de contrôle de compte (démontré) |
| Claude (Anthropic) | Artifacts | Surface d'attaque similaire à évaluer |
| Intégrations tierces | Variable | Dépend de l'implémentation du sandbox |
Le scénario d'attaque en pratique
- Un utilisateur demande à ChatGPT de générer une application HTML interactive (tableau de bord, formulaire, visualisation).
- Le contenu HTML généré contient du code JavaScript malveillant, injecté via une manipulation du prompt ou via des données tierces traitées par le modèle.
- Ce code s'exécute dans le contexte du navigateur de l'utilisateur, avec accès potentiel aux cookies et tokens de session.
- Les identifiants d'authentification sont exfiltrés vers un serveur distant.
- L'attaquant prend le contrôle complet du compte ChatGPT de la victime.
Ce scénario n'est pas théorique : Parameter Labs l'a documenté et reproduit de manière contrôlée. En 2026, alors que l'usage de ChatGPT en entreprise s'est encore intensifié, l'impact potentiel d'une telle faille est considérablement amplifié.
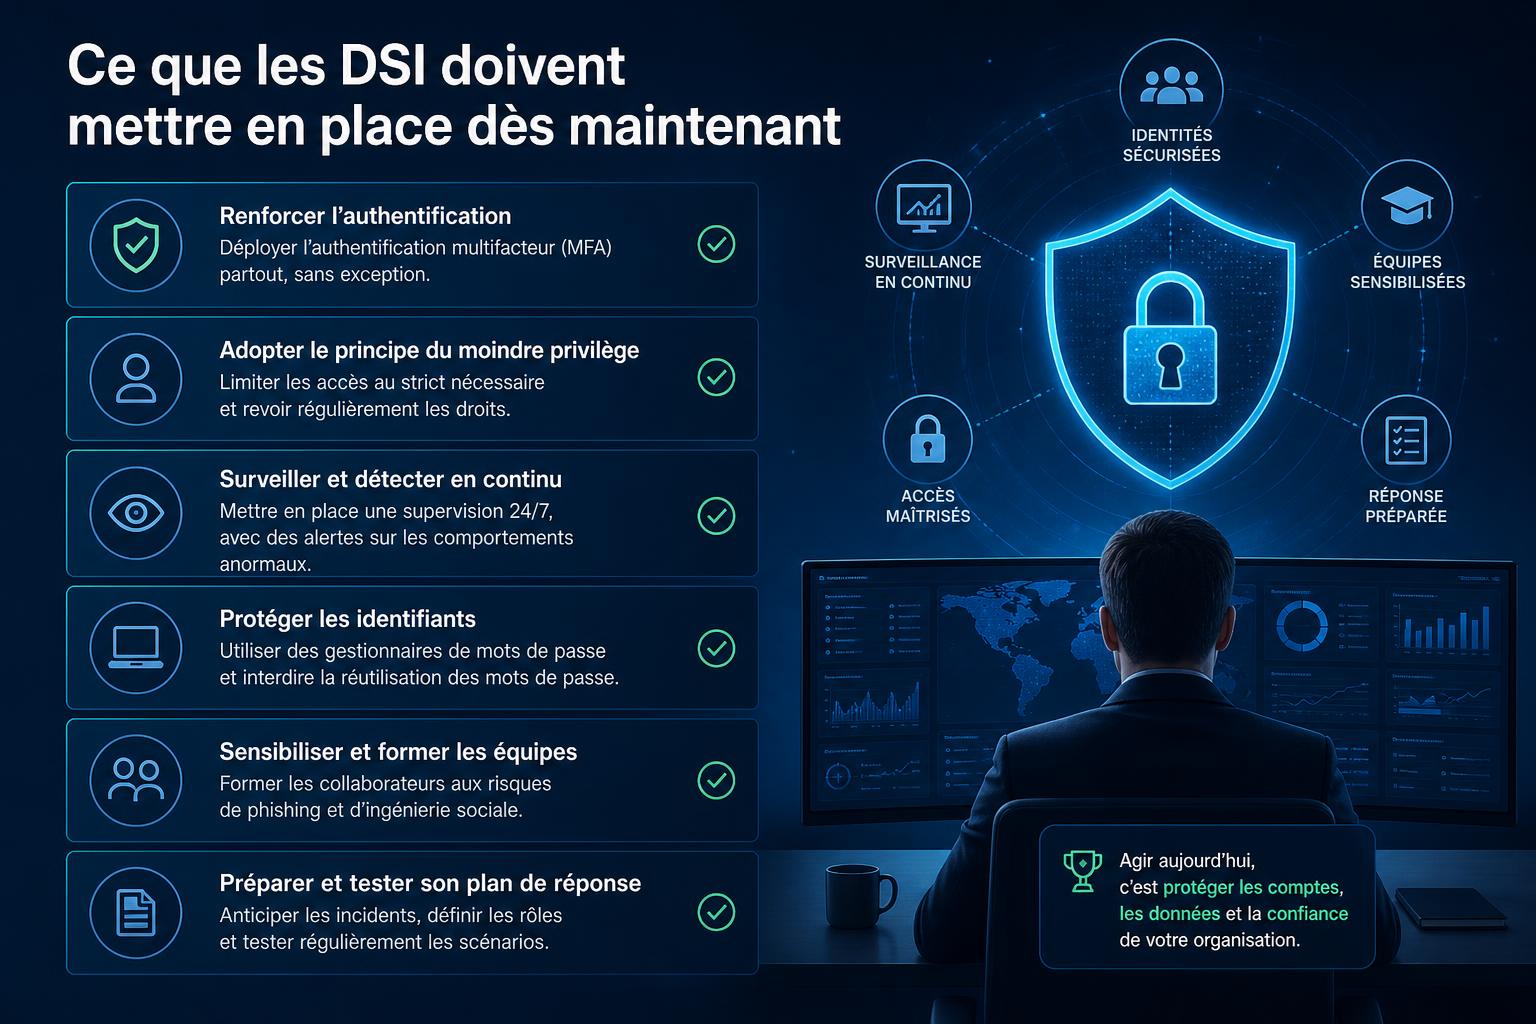
Ce que les DSI doivent mettre en place dès maintenant
La révélation de cette faille par Parameter Labs en 2025 a eu un effet de réveil brutal pour de nombreuses organisations. En 2026, l'heure n'est plus à la prise de conscience mais à l'action concrète. Voici les mesures prioritaires à intégrer dans toute politique d'usage des outils IA en entreprise.
Mesures immédiates
- Auditer les usages actuels : identifier quels collaborateurs utilisent les fonctionnalités de type HTML previews ou artifacts dans leurs outils IA, et dans quel contexte.
- Restreindre ou désactiver les HTML previews : tant qu'un audit de sécurité complet n'a pas été conduit, la prudence impose de limiter l'accès à ces fonctionnalités sur les comptes professionnels.
- Sensibiliser aux risques de prompt injection : les utilisateurs doivent comprendre que coller du contenu externe (emails, documents, données clients) dans un LLM peut déclencher des comportements non anticipés.
- Vérifier les mises à jour des fournisseurs : OpenAI a corrigé la faille signalée par Parameter Labs, mais de nouvelles variantes peuvent émerger. Suivre les bulletins de sécurité des fournisseurs est désormais non négociable.
Réévaluation stratégique des politiques IA
Au-delà des mesures d'urgence, cette affaire impose une réévaluation plus profonde. Les outils IA ne sont plus de simples interfaces textuelles : ce sont des environnements d'exécution de code, avec toutes les implications de sécurité que cela suppose.
Un LLM qui génère du HTML interactif est, du point de vue de la sécurité, un moteur d'exécution de code. Il doit être traité comme tel dans les politiques de sécurité de l'entreprise.
| Niveau de risque | Usage | Recommandation 2026 |
|---|---|---|
| Critique | HTML previews avec données sensibles | Interdire ou isoler sur poste dédié |
| Élevé | Artifacts / Canvas sur comptes pro | Restreindre, auditer, former |
| Modéré | Génération de code sans exécution | Autoriser avec revue humaine obligatoire |
| Faible | Conversations textuelles simples | Autoriser avec politique de données claire |
La faille documentée par Parameter Labs est un signal fort : l'intégration des LLMs dans les flux de travail professionnels ne peut plus se faire sans une gouvernance de sécurité rigoureuse, au même titre que n'importe quel autre logiciel exécutant du code dans l'environnement de l'entreprise.
Pour aller plus loin
Un projet IA dans votre entreprise ?
Algomind, agence IA basée à Annecy, construit des automatisations, des agents IA et des logiciels sur mesure, et forme vos équipes, en Savoie, Haute-Savoie, à Genève et à Lyon.