Binance hacké par la Corée du Nord : l'ère des attaques hybrides
Un piratage à 6,34 milliards de dollars qui redéfinit la menace étatique
Le 29 octobre 2026, Binance a publié son rapport préliminaire sur l'une des cyberattaques les plus sophistiquées jamais documentées contre une plateforme d'échanges de cryptomonnaies. Le bilan est vertigineux : environ 6,34 milliards de dollars d'actifs compromis. Le FBI a formellement attribué l'attaque à des acteurs nord-coréens, confirmant une tendance lourde déjà observable depuis plusieurs années.
Ce qui distingue fondamentalement cette attaque des précédentes, c'est sa nature hybride et sa durée. Il ne s'agit pas d'une intrusion opportuniste exploitant une faille technique isolée. Les attaquants ont orchestré une campagne de plusieurs mois, combinant trois vecteurs simultanés : l'ingénierie sociale via de faux entretiens d'embauche, le déploiement de logiciels malveillants sur les postes des employés ciblés, et - fait inédit - le détournement d'un outil d'IA interne à Binance pour amplifier l'attaque depuis l'intérieur.
L'attaque contre Binance n'est pas un incident de sécurité classique. C'est une opération d'État planifiée sur le long terme, qui exploite simultanément les failles humaines, techniques et organisationnelles d'une entreprise tech de premier plan.
Pour les décideurs tech et les RSSI qui suivent l'évolution du paysage des menaces en 2026, ce cas constitue un signal d'alarme majeur. La Corée du Nord a démontré sa capacité à industrialiser des attaques multi-vecteurs d'une complexité inédite, rendant obsolètes de nombreuses approches défensives traditionnelles.
Anatomie d'une attaque en trois actes : recrutement, infection, amplification
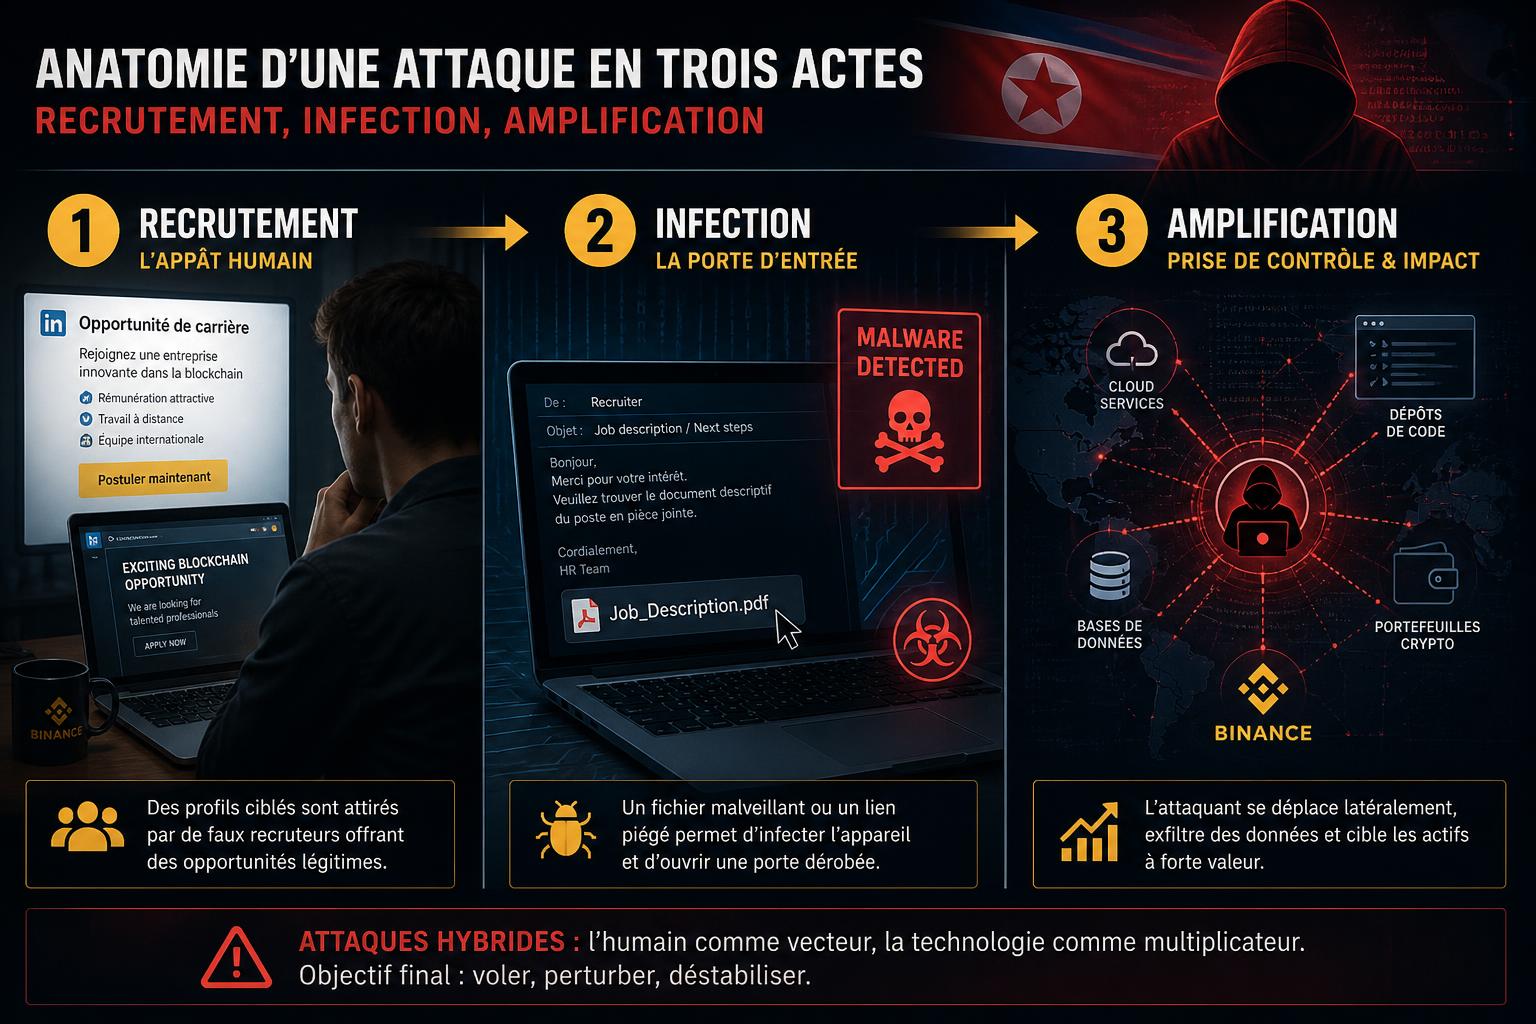
Comprendre le déroulement de l'attaque Binance est essentiel pour en tirer des leçons opérationnelles concrètes. Les trois phases identifiées dans le rapport préliminaire forment un enchaînement logique qui mérite d'être analysé en détail.
Phase 1 - L'ingénierie sociale via de faux recruteurs
Des individus se faisant passer pour des recruteurs légitimes ont approché des employés de Binance, probablement via des plateformes professionnelles. Ces faux entretiens d'embauche constituent une technique éprouvée des groupes nord-coréens, notamment le groupe Lazarus, déjà documentée dans des attaques antérieures contre des entreprises tech et des acteurs de la finance décentralisée. En 2026, cette méthode a atteint un niveau de sophistication inédit : les profils de recruteurs étaient vraisemblablement construits sur des mois, avec une présence en ligne crédible et des références vérifiables.
Phase 2 - Le déploiement de malware sur les postes employés
Une fois la confiance établie, les attaquants ont réussi à faire exécuter des logiciels malveillants sur les machines de collaborateurs de Binance. Ce vecteur d'infection, souvent via une pièce jointe ou un lien transmis dans le cadre du faux processus de recrutement, permet d'établir une tête de pont persistante à l'intérieur du réseau de l'entreprise. La durée de plusieurs mois de l'attaque suggère que ces implants ont fonctionné de manière furtive, collectant des données d'accès et cartographiant l'infrastructure interne sans déclencher d'alertes.
Phase 3 - Le détournement d'un outil d'IA interne
C'est la dimension la plus préoccupante et la plus nouvelle de cette attaque. Les acteurs nord-coréens ont réussi à détourner un outil d'IA utilisé en interne par Binance pour amplifier leur opération. Sans que les détails techniques complets soient encore publics, ce scénario ouvre une nouvelle catégorie de risque : les systèmes d'IA déployés en entreprise, s'ils sont compromis, peuvent devenir des multiplicateurs de force pour les attaquants, automatisant des tâches malveillantes, générant du contenu trompeur ou facilitant la latéralisation dans les systèmes.
| Vecteur d'attaque | Technique utilisée | Impact principal |
|---|---|---|
| Ingénierie sociale | Faux recruteurs et entretiens fictifs | Infiltration humaine durable |
| Malware | Infection des postes employés | Accès persistant au réseau interne |
| IA détournée | Compromission d'un outil IA interne | Amplification et automatisation de l'attaque |
Ce que cela change pour les RSSI et décideurs tech en 2026
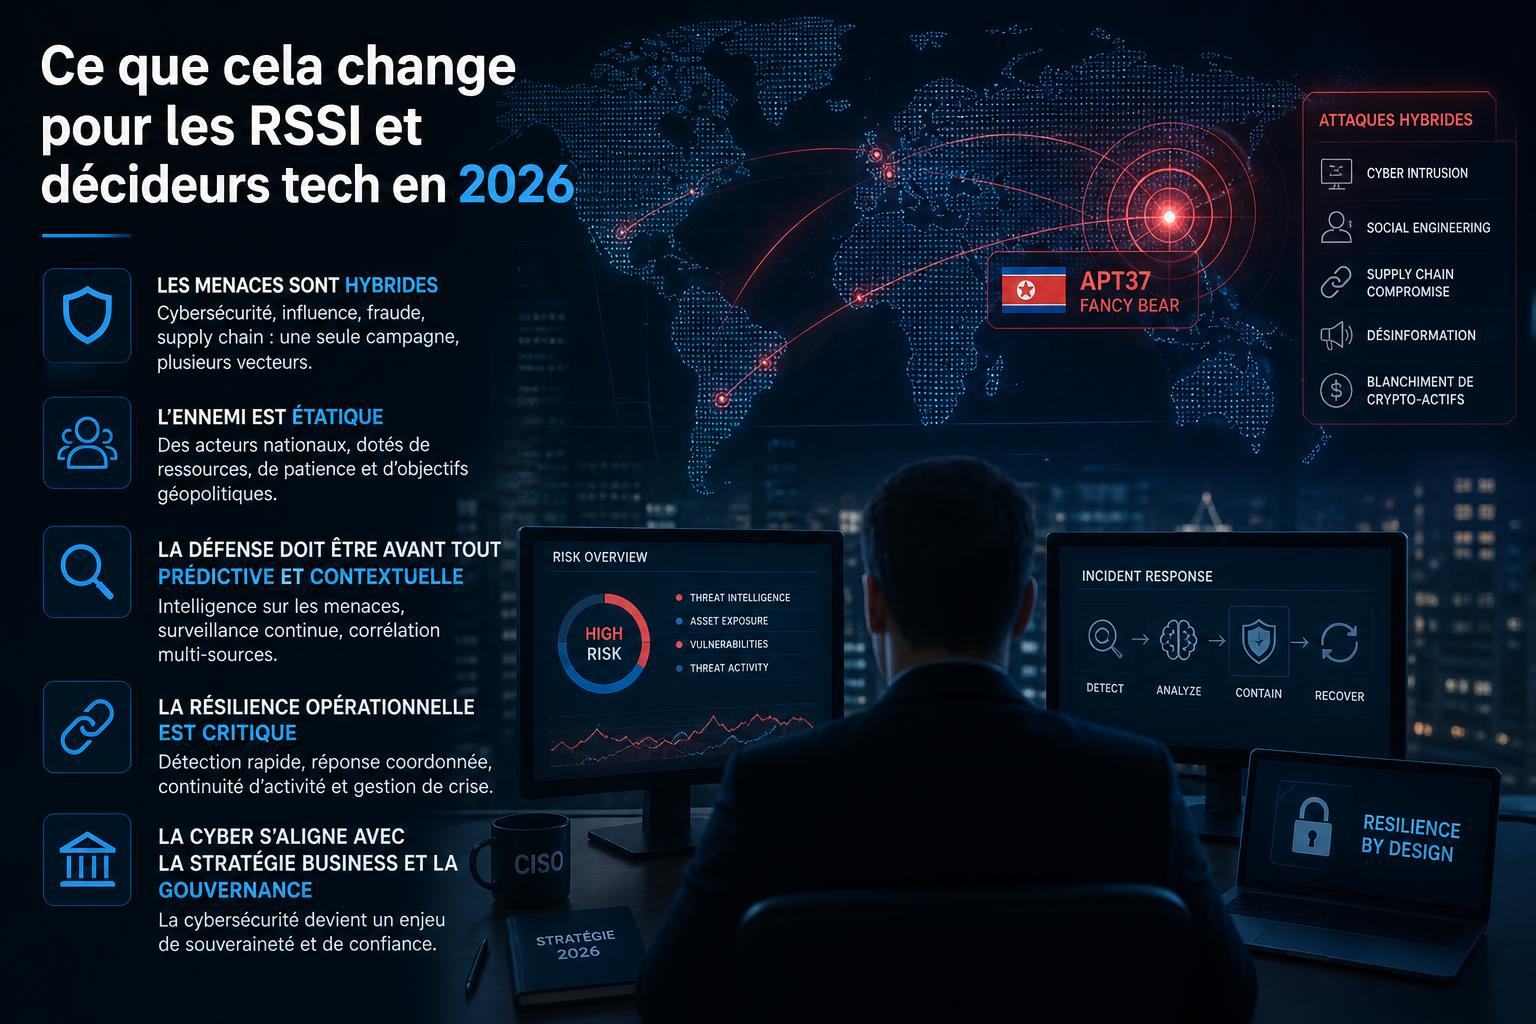
L'attaque Binance n'est pas un cas isolé réservé aux plateformes crypto. Elle illustre une mutation profonde des tactiques des acteurs étatiques qui concerne toutes les entreprises tech manipulant des données sensibles ou des actifs à haute valeur. En 2026, plusieurs enseignements opérationnels s'imposent.
Repenser la sécurité des processus RH
Le recrutement est devenu un vecteur d'attaque de premier ordre. Les équipes RH doivent être intégrées aux programmes de sensibilisation à la sécurité au même titre que les équipes techniques. Des protocoles stricts doivent encadrer les échanges de fichiers dans le cadre de processus de recrutement, notamment l'interdiction d'exécuter des documents ou applications transmis par des candidats externes sur des machines connectées au réseau de production.
- Former les recruteurs à identifier les signaux d'alerte d'une approche malveillante
- Isoler les environnements utilisés lors des entretiens techniques
- Mettre en place une vérification renforcée de l'identité des recruteurs externes qui approchent les employés
- Créer un canal de signalement simple pour les employés qui reçoivent des approches suspectes
Sécuriser les outils d'IA internes comme des actifs critiques
Le détournement d'un outil d'IA interne à Binance marque un tournant. En 2026, de nombreuses entreprises tech ont déployé des assistants IA, des outils d'automatisation ou des agents autonomes dans leurs workflows. Ces systèmes disposent souvent d'accès étendus aux données et aux processus internes, ce qui en fait des cibles de choix pour des attaquants déjà présents dans le réseau.
- Appliquer le principe du moindre privilège aux systèmes d'IA : limiter leurs accès au strict nécessaire
- Mettre en place une journalisation exhaustive et une surveillance comportementale des requêtes adressées aux outils IA
- Traiter les modèles et pipelines IA comme des composants critiques dans les audits de sécurité
- Définir des procédures de réponse à incident spécifiques aux scénarios de compromission d'un outil IA
Adopter une posture de détection orientée comportement
Une attaque de plusieurs mois sans détection révèle les limites des approches défensives basées sur les signatures et les règles statiques. En 2026, les RSSI doivent investir dans des capacités de détection comportementale capables d'identifier des anomalies subtiles sur de longues périodes : déplacements latéraux lents, exfiltrations de données fragmentées, modifications progressives des droits d'accès.
La durée de l'attaque Binance - plusieurs mois sans détection - est en elle-même le message le plus important pour les équipes sécurité. Un attaquant patient et étatique n'a pas besoin d'être rapide. Il a besoin d'être invisible.
Source : zdnet.fr - Piratage de Binance : faux recruteur, logiciel malveillant et outil d'IA détourné - le récit d'une attaque de plusieurs mois (https://www.zdnet.fr/actualites/piratage-de-binance-faux-recruteur-logiciel-malveillant-et-outil-dia-detourne-le-recit-dune-attaque-de-plusieurs-mois-507233.htm#xtor=RSS-1)
La menace nord-coréenne en 2026 : un modèle industrialisé qui s'exporte
Il serait réducteur de traiter l'attaque Binance comme un événement exceptionnel lié à la spécificité du secteur crypto. Les groupes nord-coréens, et en particulier le groupe Lazarus, ont développé au fil des années un modèle d'attaque reproductible et adaptable à de nombreux secteurs. En 2026, ce modèle a atteint une maturité industrielle préoccupante.
Les tactiques de faux recruteurs ont été documentées dans des attaques visant des développeurs de logiciels, des chercheurs en sécurité, des ingénieurs en aérospatiale et des acteurs de la défense. La capacité à détourner des outils IA internes représente la prochaine évolution naturelle de cette approche : à mesure que les entreprises déploient davantage d'automatisation et d'agents IA, la surface d'attaque s'élargit proportionnellement.
Pour les entreprises tech en 2026, la question n'est plus de savoir si elles sont des cibles potentielles, mais de comprendre que leur niveau de maturité en sécurité doit désormais intégrer des scénarios d'attaque étatiques de longue durée. Les budgets sécurité, les architectures de défense et les plans de réponse à incident doivent être calibrés en conséquence.
- Évaluer régulièrement l'exposition des processus RH aux techniques d'ingénierie sociale avancées
- Cartographier précisément les accès dont disposent les outils IA déployés en interne
- Renforcer la coopération avec les agences gouvernementales de cybersécurité pour bénéficier des renseignements sur les menaces étatiques
- Intégrer des exercices de simulation d'attaques hybrides longue durée dans les programmes de résilience
L'attaque contre Binance en 2026 restera dans les annales comme le moment où la combinaison ingénierie sociale, malware et IA compromise est passée du stade théorique au stade opérationnel à grande échelle. Les RSSI qui n'auront pas adapté leur posture défensive à cette réalité prendront un risque considérable dans les mois à venir.
Pour aller plus loin
Un projet IA dans votre entreprise ?
Algomind, agence IA basée à Annecy, construit des automatisations, des agents IA et des logiciels sur mesure, et forme vos équipes, en Savoie, Haute-Savoie, à Genève et à Lyon.