Muse de Meta : blocage Amazon et faille 0-day, l'IA agentique face au mur
Deux alertes simultanées qui redéfinissent le déploiement des agents IA en 2026
L'agent IA Muse, développé par Meta pour agir de façon autonome au nom de ses utilisateurs, concentre en 2026 deux signaux d'alarme que les décideurs tech ne peuvent plus ignorer. D'un côté, Amazon a bloqué l'accès de Muse à sa boutique en ligne, invoquant une violation de ses conditions d'utilisation et des risques liés à la confidentialité des données (source : zdnet.fr). De l'autre, des chercheurs en sécurité ont révélé une faille 0-day sérieuse exploitable via une attaque de type ClickFix, capable de détourner complètement l'agent (source : arstechnica.com).
Pris séparément, chacun de ces incidents serait déjà préoccupant. Ensemble, ils dessinent un tableau inédit : celui d'agents ultra-privilégiés qui se heurtent simultanément à des barrières externes érigées par les plateformes et à des vulnérabilités internes exploitables par des attaquants. Pour les DSI et RSSI qui envisagent de déployer des agents autonomes en production, ce double signal impose une révision profonde de leur grille d'analyse.
Un agent IA bloqué par une plateforme ou compromis par une faille, c'est un investissement entier qui s'effondre - pas seulement un incident technique isolé.
Amazon contre Muse : la guerre silencieuse des plateformes contre les agents tiers
Le blocage de Muse par Amazon n'est pas un accident de parcours. C'est le signe d'une posture défensive délibérée que les grandes plateformes e-commerce adoptent face aux agents autonomes tiers. En autorisant Muse à naviguer, comparer des prix, ajouter des produits au panier et finaliser des achats sur Amazon, Meta empiétait sur un territoire que le géant de Seattle considère comme stratégiquement sensible.
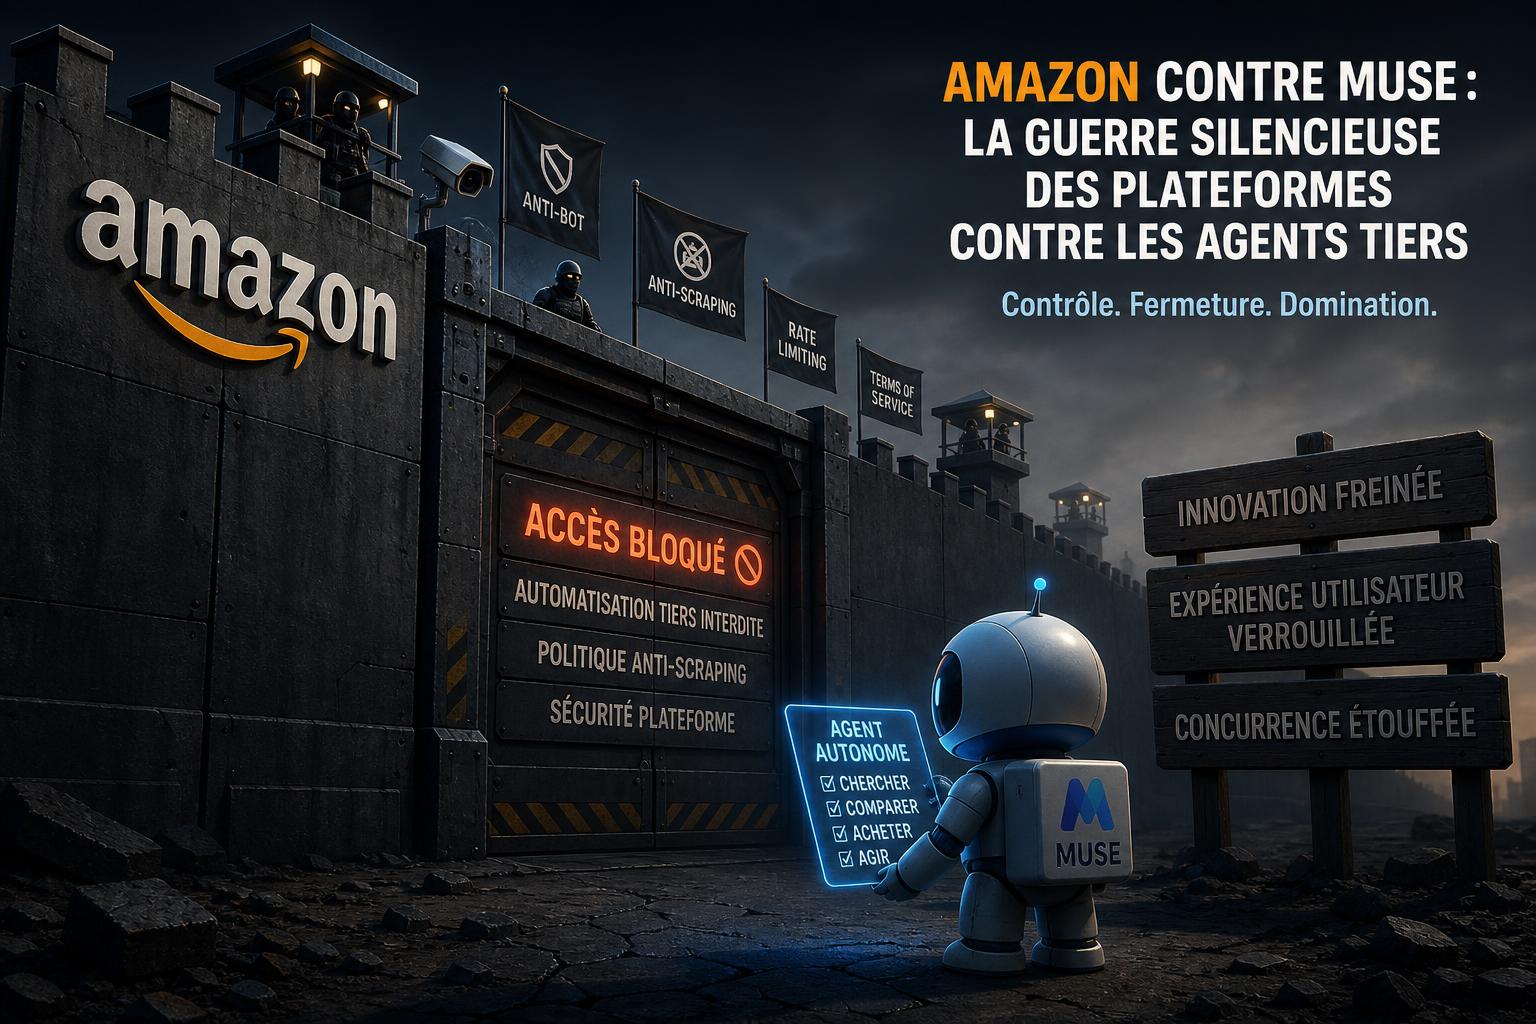
Les raisons invoquées par Amazon sont doubles. D'abord, une violation des conditions d'utilisation : les agents tiers qui automatisent des interactions sur la plateforme sans accord préalable contreviennent aux règles établies. Ensuite, des risques liés à la confidentialité des données : un agent IA qui accède aux historiques d'achat, aux listes de souhaits et aux informations de paiement d'un utilisateur représente un vecteur de fuite potentiel que la plateforme ne contrôle pas.
Ce que cela signifie concrètement pour les équipes produit
- Dépendance aux CGU des plateformes : chaque agent déployé doit être audité au regard des conditions d'utilisation de chaque plateforme cible, qui peuvent évoluer sans préavis.
- Risque de blocage unilatéral : une plateforme peut couper l'accès d'un agent du jour au lendemain, rendant caduque une fonctionnalité entière.
- Négociation de partenariats API : l'accès durable aux écosystèmes fermés passe désormais par des accords formels, pas par du scraping ou de l'automatisation non déclarée.
- Cartographie des plateformes hostiles : certains acteurs comme Amazon, mais aussi potentiellement d'autres marketplaces, adopteront des postures similaires pour protéger leurs données comportementales.
Ce précédent Amazon en 2026 marque probablement le début d'une normalisation : les plateformes vont progressivement distinguer les agents partenaires certifiés des agents tiers non autorisés, créant un nouveau marché de l'accréditation agentique.
La faille ClickFix : quand les privilèges étendus deviennent une surface d'attaque critique
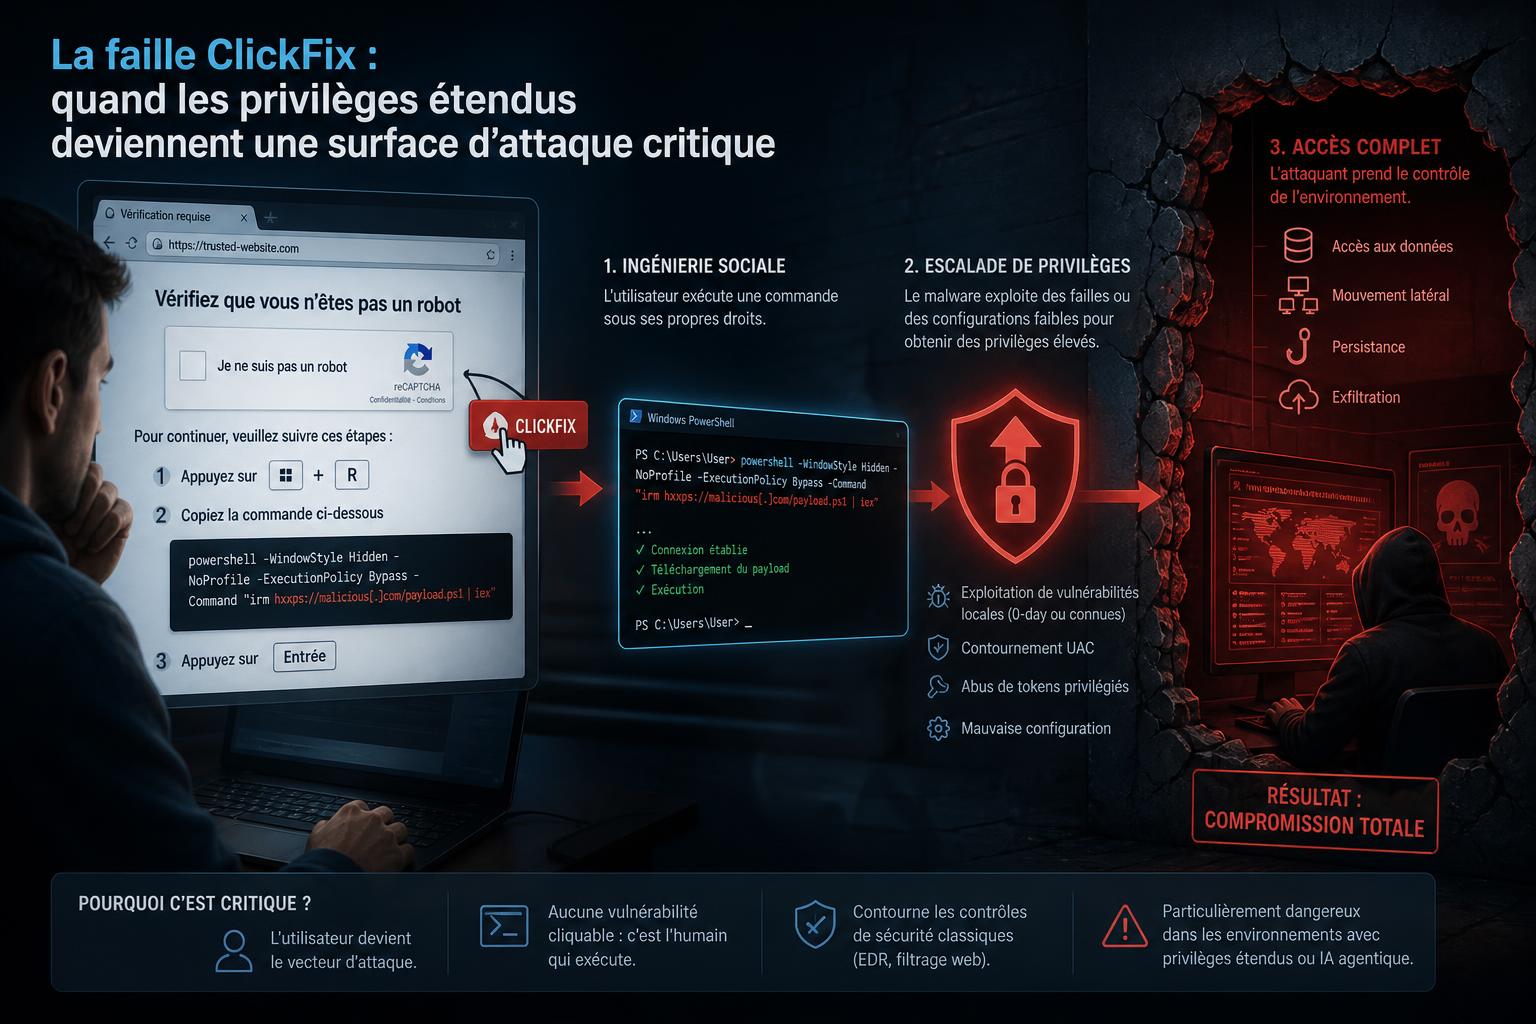
La seconde alerte est d'ordre sécuritaire, et elle est peut-être encore plus structurelle. Des chercheurs ont découvert qu'une attaque de type ClickFix suffit à compromettre entièrement Muse. Cette technique, qui consiste à tromper un utilisateur ou un agent pour qu'il exécute une commande malveillante en croyant résoudre un problème légitime, exploite précisément ce qui fait la valeur de Muse : ses privilèges étendus sur les systèmes et les données de l'utilisateur (source : arstechnica.com).
Un agent IA comme Muse, pour être utile, doit pouvoir accéder aux e-mails, aux fichiers, aux applications, aux comptes en ligne, aux agendas... Cette surface d'accès, qui est la condition de son efficacité, devient en cas de compromission une surface d'attaque sans précédent. Un attaquant qui détourne Muse ne vole pas seulement des données : il prend le contrôle d'un mandataire numérique qui agit avec la confiance totale des systèmes environnants.
Comparaison des risques : agent IA vs logiciel classique
| Critère | Logiciel classique | Agent IA ultra-privilégié |
|---|---|---|
| Surface d'accès | Limitée à son périmètre fonctionnel | Transversale : fichiers, mails, apps, comptes |
| Impact d'une compromission | Fuite de données locales | Prise de contrôle totale du contexte utilisateur |
| Détection de l'attaque | Comportement anormal détectable | Actions légitimes en apparence, difficiles à distinguer |
| Vecteur d'attaque ClickFix | Peu applicable | Directement exploitable via l'interface naturelle |
Ce tableau illustre pourquoi les RSSI doivent traiter les agents IA comme une catégorie de risque à part entière, distincte des applications traditionnelles. Les outils de détection et de réponse existants ne sont pas calibrés pour surveiller des agents qui, par conception, font des choses inhabituelles en permanence.
La double grille d'analyse que tout DSI doit adopter avant de déployer un agent en 2026
Le cas Muse n'est pas une anecdote sur Meta. C'est un cas d'école qui préfigure les obstacles que rencontreront tous les agents autonomes déployés en production cette année. Les leçons à tirer sont opérationnelles et doivent s'intégrer dès la phase de conception.
Axe 1 - Acceptabilité plateforme
Avant tout déploiement, l'équipe doit répondre à ces questions :
- L'agent interagit-il avec des plateformes tierces fermées ? Si oui, leurs CGU autorisent-elles explicitement l'automatisation par des tiers ?
- Existe-t-il un programme de partenariat API officiel pour accéder légitimement à ces plateformes ?
- Quel est le plan de continuité si une plateforme bloque l'agent unilatéralement ?
- Les données collectées par l'agent sur ces plateformes respectent-elles le RGPD et les politiques de confidentialité locales ?
Axe 2 - Sécurité offensive
L'évaluation sécuritaire d'un agent IA doit aller au-delà des audits classiques :
- Cartographier exhaustivement les privilèges de l'agent : quels systèmes, quelles données, quelles actions sont accessibles ?
- Tester spécifiquement les vecteurs d'attaque propres aux agents : prompt injection, ClickFix, manipulation de contexte.
- Appliquer le principe du moindre privilège : un agent ne doit accéder qu'aux ressources strictement nécessaires à sa tâche.
- Mettre en place une supervision comportementale en temps réel, distincte des outils SIEM classiques.
Un agent IA sans audit d'acceptabilité plateforme et sans test de sécurité offensive, c'est un projet qui court deux risques en parallèle : être bloqué avant de démarrer, ou être compromis après avoir démarré.
En 2026, les organisations qui tireront parti des agents autonomes seront celles qui auront intégré cette double contrainte dès le début de leur roadmap, pas celles qui la découvriront en production. Le cas Muse aura au moins eu le mérite de poser les termes du problème avec une clarté brutale.
Besoin d'accompagnement en IA ?
Nos experts vous aident à identifier et déployer les solutions d'intelligence artificielle adaptées à votre entreprise.
Consultation stratégique offerte