Java 27 et cryptographie post-quantique : les DSI doivent agir en 2026
La menace qui n'attend pas : harvest now, decrypt later
En 2026, la question n'est plus de savoir si les ordinateurs quantiques représentent une menace pour la cryptographie classique. La question est de savoir combien de données sensibles ont déjà été collectées par des acteurs malveillants en prévision du jour où ils pourront les déchiffrer.
Ce scénario porte un nom précis : harvest now, decrypt later. Des groupes étatiques et des cybercriminels sophistiqués interceptent aujourd'hui des flux chiffrés - communications d'entreprise, données financières, secrets industriels - et les stockent patiemment. Ils attendent simplement que la puissance quantique soit suffisante pour casser les algorithmes RSA ou ECC qui protègent ces données.
Les données chiffrées aujourd'hui avec des algorithmes classiques ne sont pas protégées pour toujours. Elles sont protégées jusqu'au prochain saut quantique.
Ce qui était une hypothèse théorique en 2023 est devenu une réalité opérationnelle en 2025, et un risque documenté et mesuré en 2026. Les agences de sécurité nationales, dont le NIST américain qui a finalisé ses premiers standards post-quantiques en 2024, ont tiré la sonnette d'alarme. Pour les DSI, ignorer ce signal en 2026 n'est plus une posture défendable.
Ce que Java 27 change concrètement pour les équipes techniques
Oracle a annoncé Java 27 avec un double focus : l'IA et la cryptographie post-quantique. Pour les équipes déjà ancrées dans l'écosystème Java - et elles sont légion dans les grandes entreprises françaises - cette version représente une opportunité rare : migrer vers des algorithmes résistants aux attaques quantiques sans changer de stack technologique.
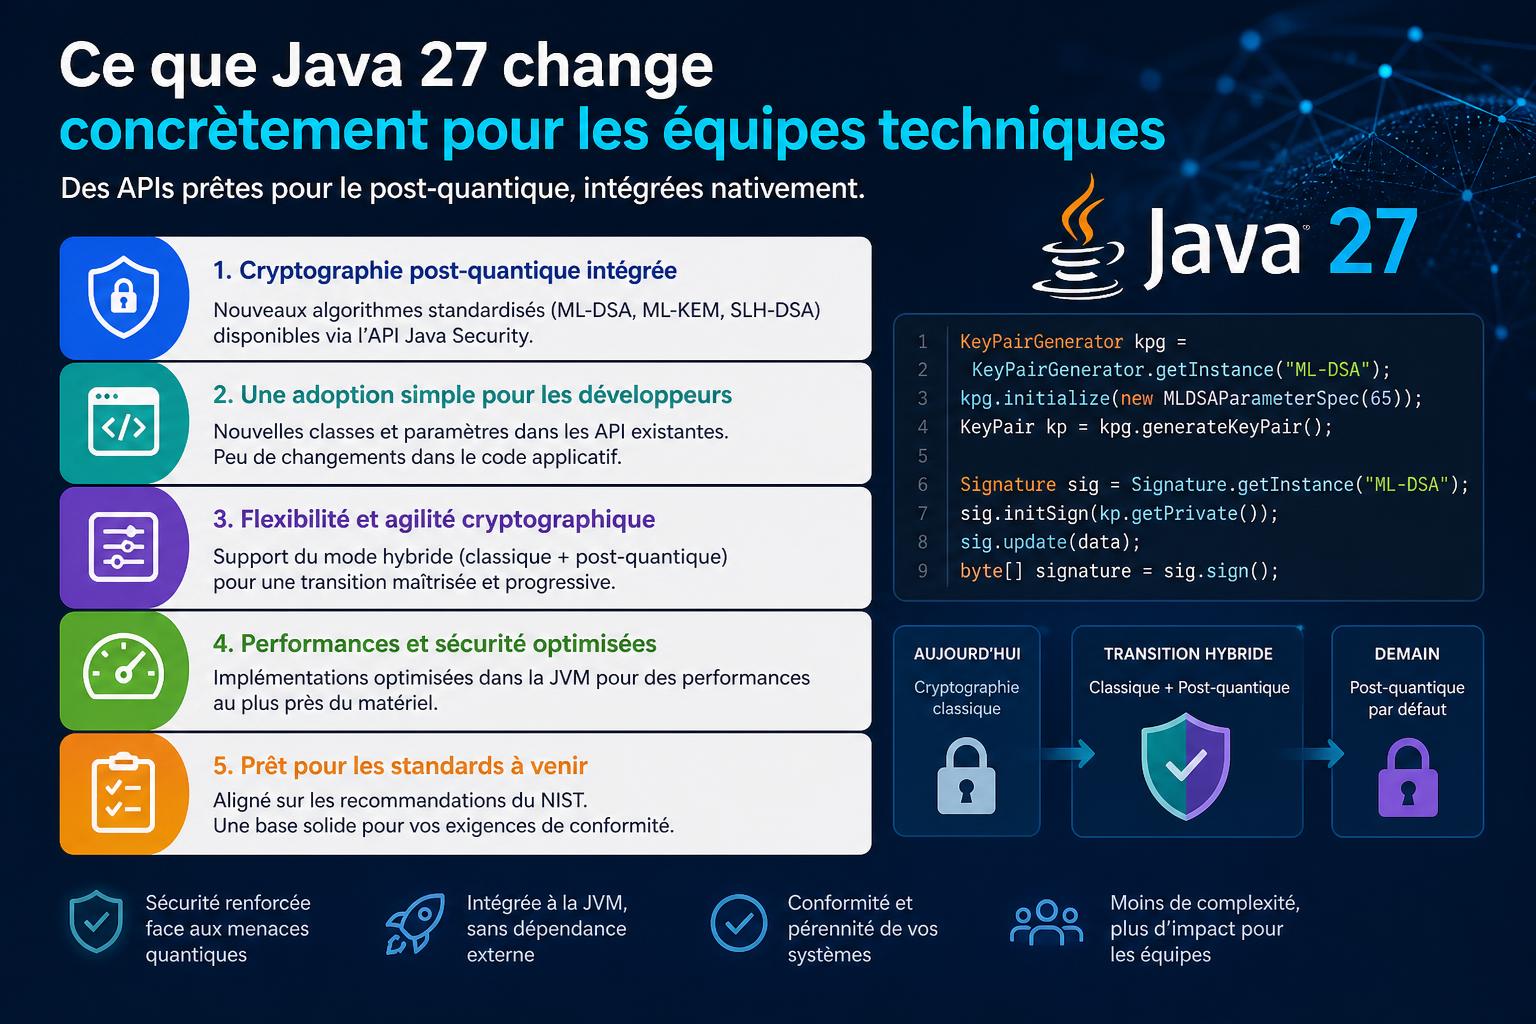
Concrètement, Java 27 intègre en natif le support d'algorithmes standardisés par le NIST, notamment :
- ML-KEM (anciennement CRYSTALS-Kyber) pour l'encapsulation de clés
- ML-DSA (anciennement CRYSTALS-Dilithium) pour les signatures numériques
- SLH-DSA (anciennement SPHINCS+) comme alternative sans réseau de treillis
L'enjeu pour les DSI est de taille : ces algorithmes ne sont pas de simples mises à jour. Ils impliquent des clés plus longues, des signatures plus volumineuses, et des impacts potentiels sur les performances et les protocoles existants. Java 27 abaisse la barrière d'entrée en proposant des API standardisées, mais la migration reste un projet d'architecture à part entière.
Source : zdnet.fr/actualites/oracle-devoile-java-27-tourne-vers-lia-et-la-cryptographie-post-quantique-503581.htm
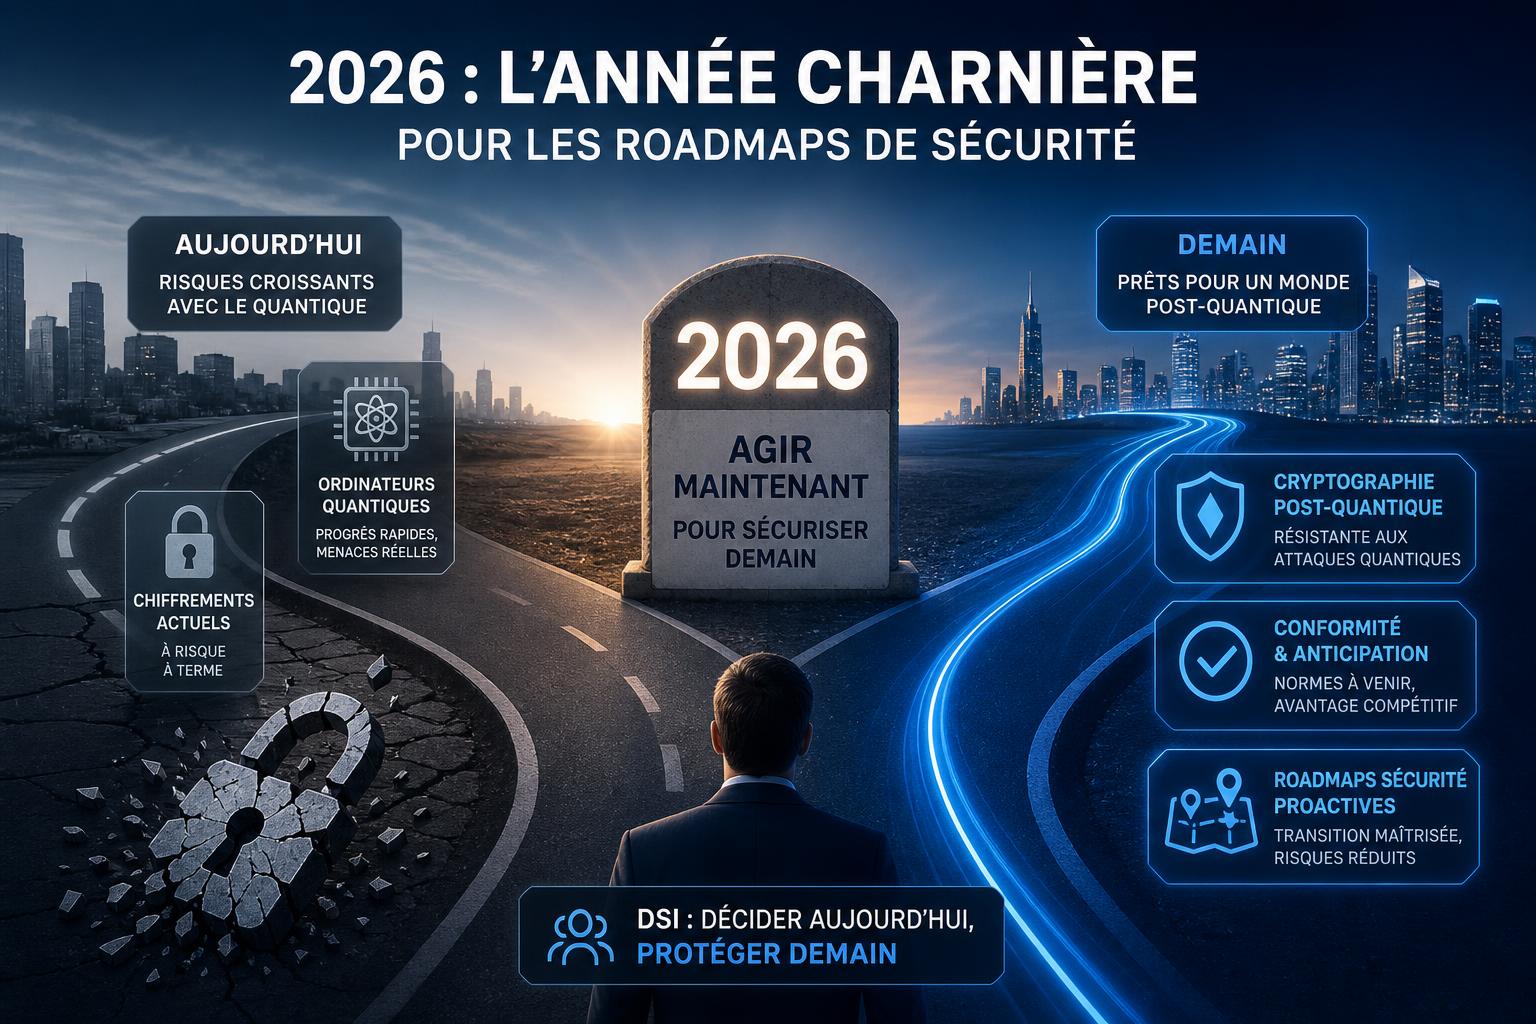
Pourquoi 2026 est l'année charnière pour les roadmaps de sécurité
Le bilan 2025 est instructif : la majorité des organisations ont pris conscience de la menace post-quantique, mais peu ont engagé des migrations concrètes. En 2026, ce retard commence à avoir un coût réel.
| Situation | Avant Java 27 | Avec Java 27 |
|---|---|---|
| Accès aux algorithmes post-quantiques | Bibliothèques tierces, intégration complexe | API natives, intégration simplifiée |
| Coût de migration | Élevé, expertise rare | Réduit pour les équipes Java existantes |
| Risque de dépendance | Fournisseurs externes non standardisés | Standards NIST intégrés |
| Délai de mise en oeuvre | 12 à 24 mois minimum | 6 à 18 mois selon la complexité |
Les secteurs les plus exposés sont ceux dont les données ont une durée de vie longue : santé, finance, défense, énergie. Un dossier médical chiffré aujourd'hui avec RSA-2048 et intercepté en 2026 pourrait être lisible dans 5 à 10 ans. La valeur des données ne disparaît pas avec le temps - elle augmente souvent.
Pour les DSI, la question à poser à leurs équipes dès maintenant est simple : quels actifs cryptographiques protègent nos données les plus sensibles, et combien de temps ces données doivent-elles rester confidentielles ? Si la réponse dépasse 5 ans, la migration post-quantique est une priorité immédiate, pas un sujet de roadmap 2028.
Par où commencer : un plan d'action pragmatique
Migrer vers la cryptographie post-quantique n'est pas un projet qu'on lance du jour au lendemain. Mais attendre la maturité parfaite de l'écosystème est une erreur stratégique. Voici une approche en trois phases adaptée aux organisations qui utilisent Java :
- Phase 1 - Inventaire cryptographique (0 à 3 mois) : cartographier tous les usages de la cryptographie dans le système d'information. Quels algorithmes, quelles clés, quels protocoles, quelles données protégées. Sans cet inventaire, aucune migration n'est possible.
- Phase 2 - Hybridation (3 à 12 mois) : adopter une approche hybride en combinant algorithmes classiques et post-quantiques. Java 27 facilite cette coexistence. L'objectif est de ne pas casser l'existant tout en ajoutant une couche de protection résistante au quantique.
- Phase 3 - Migration complète (12 à 24 mois) : remplacer progressivement les algorithmes classiques par leurs équivalents post-quantiques standardisés, en commençant par les données les plus sensibles et les systèmes les plus exposés.
L'arrivée de Java 27 ne résout pas tout, mais elle supprime l'un des principaux freins : la complexité d'accès aux algorithmes certifiés. Pour les équipes Java, c'est une fenêtre d'opportunité à saisir en 2026, avant que la pression réglementaire - notamment européenne avec NIS2 et les futures exigences de l'ANSSI - ne transforme cette opportunité en obligation.
La cryptographie post-quantique n'est pas une option pour les organisations qui gèrent des données sensibles sur le long terme. C'est une hygiène de sécurité fondamentale pour la décennie qui vient.
Besoin d'accompagnement en IA ?
Nos experts vous aident à identifier et déployer les solutions d'intelligence artificielle adaptées à votre entreprise.
Consultation stratégique offerte